
Nico Tech Tips @nicotechtips
Ciberseguridad y desarrollo de software 🇲🇽 buymeacoffee.com/nicotechtips Joined May 2017-
Tweets2K
-
Followers5K
-
Following18
-
Likes2K
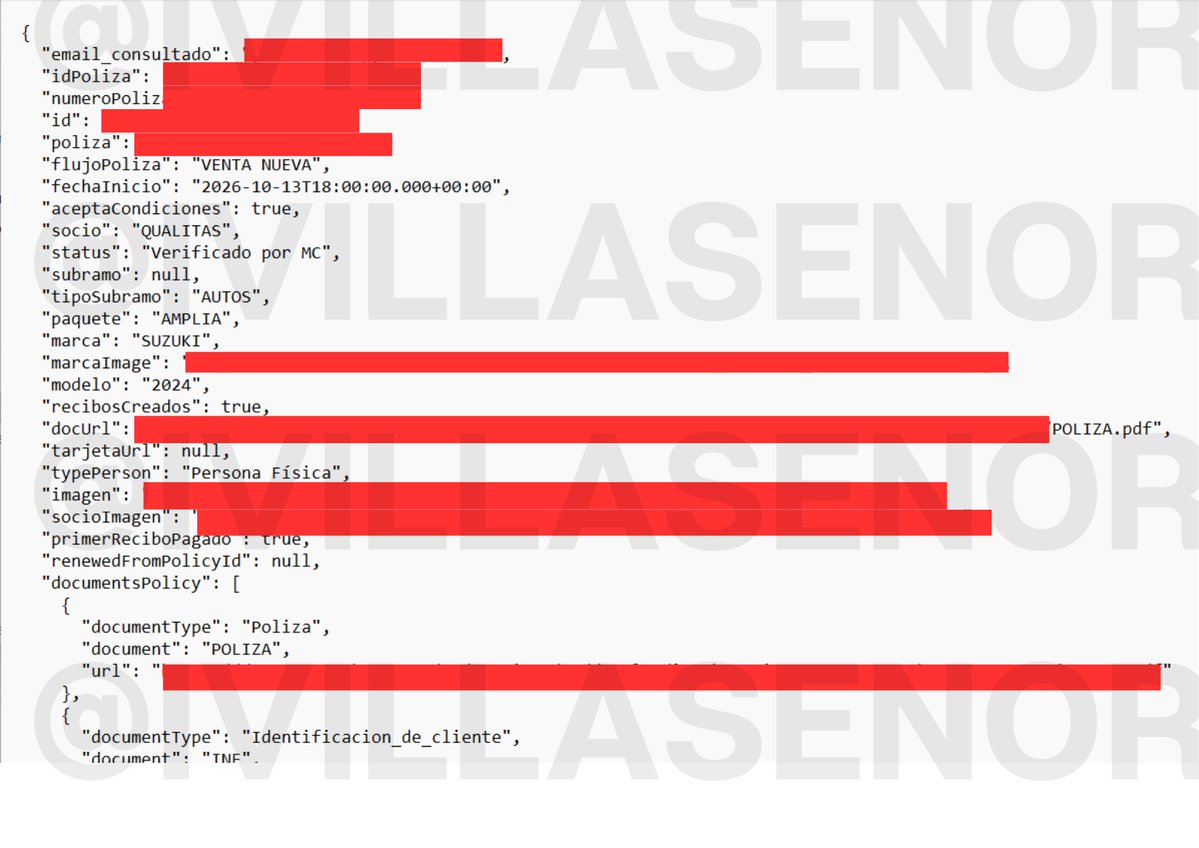
🚨 | HACKER EXIGE UN MILLÓN DE PESOS PARA NO VENDER DATOS DE ASEGURADOS POR GNP, QUÁLITAS Y MUCHAS MÁS El mismo ciberdelincuente que puso a la venta la base de datos de Aeroméxico —filtración que la aerolínea reconoció en septiembre— apunta ahora contra un comparador de seguros mexicano, y amenaza con exhibir los expedientes de CIENTOS DE MILES DE clientes si la empresa no le paga un millón de pesos (extorsión). La víctima es Ahorra Seguros, el intermediario que coloca pólizas de GNP, Quálitas, AXA, Banorte, HDI, Atlas y más de una docena de aseguradoras. El vendedor —que opera bajo el alias “Eternal”— ofrece los expedientes por 50 mil pesos y, en paralelo, exige a la empresa un rescate de siete cifras para no publicarlos. Pero el hallazgo más grave no es la amenaza. Es que no hizo falta hackear nada. Al revisar la muestra que publicó Eternal se puede ver que la identificación oficial de un cliente —su INE completa, por ambos lados— se abre con un simple enlace: sin usuario, sin contraseña, sin ninguna barrera. Y el esquema se repite: cambiando un identificador en la liga, se llega al expediente de otra persona. La exposición es en tiempo real. Una póliza contratada a las 11 de la mañana tenía sus documentos extraídos esa misma tarde. Mientras esto no se cierre, cada seguro nuevo se filtra el día que se vende. Cada expediente es un kit completo de ROBO DE IDENTIDAD: INE, comprobante de domicilio, constancia fiscal del SAT, factura y tarjeta de circulación del auto. Suficiente para pedir créditos a nombre de la víctima, clonar su vehículo o montar una llamada de fraude que suena verdadera porque cita su número de póliza real.


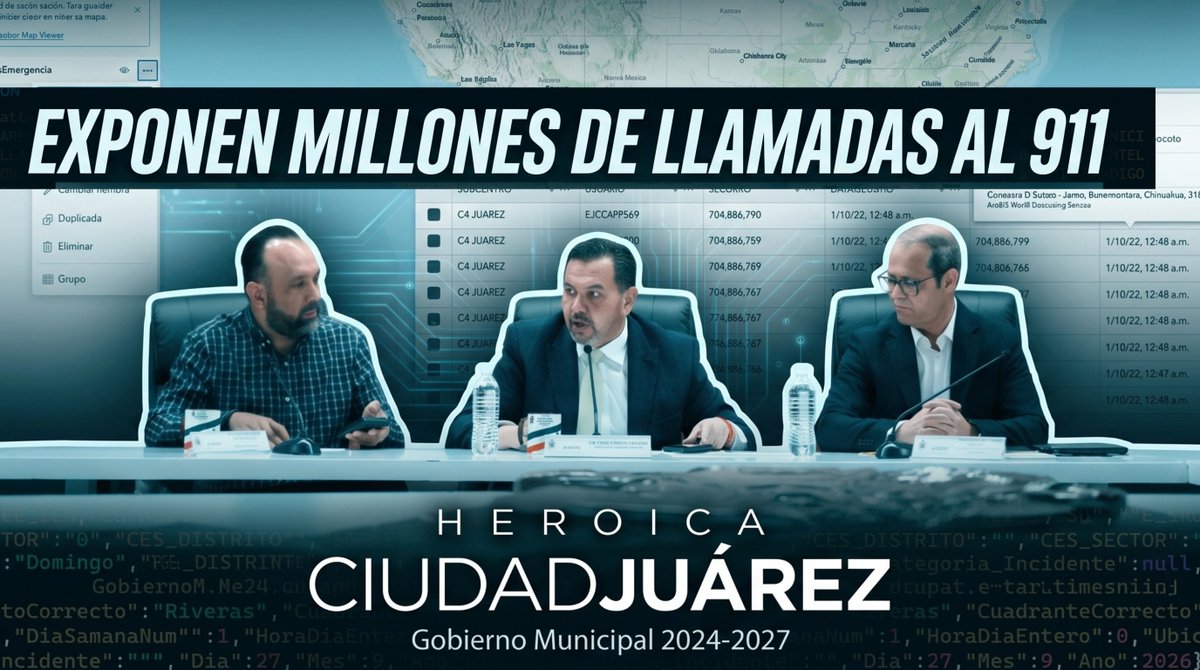
🚨| MÉXICO EXPONE MÁS DE 7.7 MILLONES DE LLAMADAS AL 911 DE ZONA FRONTERIZA El gobierno de Ciudad Juárez mantiene expuesto, sin contraseña ni protección alguna, el registro de las llamadas que su población realiza al 911. Había 7,794,289 registros cuando verificamos, pero la cifra AUMENTA CADA MINUTO y exhibe datos personales de quienes reportan homicidios, accidentes, consumo de drogas y mucho más. Todo esto en una zona fronteriza con Estados Unidos. * Este hallazgo fue descubierto por el investigador Patrick Quirk y posteriormente validado para identificar nuevos hallazgos en conjunto con el analista @nicotechtips HILO. 🧵👇🏻
🚨 | EXTORSIONAN ESTUDIANTES CON FILTRACIONES DE DATOS DE ESCUELAS Y UNIVERSIDADES En Veracruz, un estudiante de nuevo ingreso a la Universidad Veracruzana fue citado por una falsa "agente de la Fiscalía", fotografiado en un estacionamiento y usado para extorsionar 200 mil pesos a su familia. Los delincuentes ya tenían su teléfono, su dirección, el nombre de sus padres y su correo institucional. No lo adivinaron: lo sacaron de una FILTRACIÓN DE DATOS de la propia universidad. Este caso lo reportó @Excelsior, pero no es algo aislado: Llevo años documentando algo que casi nadie trata con la seriedad que merece: las instituciones educativas mexicanas están siendo vulneradas de forma sistemática, y esos datos —CURP, matrícula, teléfono, dirección, nombre de padres o tutores— terminan en foros donde se venden o regalan. Incluso la @SEP_mx trató de negar estos ataques, o al menos los que ocurrieron en instituciones públicas. Mientras tanto, los datos seguían circulando. Solo en agosto y septiembre de este año podemos contar, al menos, 21 filtraciones distintas en el sector educativo mexicano: Agosto 📍CONALEP Morelos (dos filtraciones distintas, una con datos bancarios) 📍Colegio de Bachilleres del Estado de San Luis Potosí Universidad Autónoma de Yucatán 📍Universidad Autónoma de Sinaloa 📍Universidad Tecnológica del Sur del Estado de Morelos 📍Universidad Mexicana de Educación a Distancia (UMED) 📍Colegio de Bachilleres del Estado de Morelos 📍Preparatoria Andrés Quintana Roo 📍Universidad Tecnológica de Tijuana 📍Universidad Pedagógica del Estado de Sinaloa Septiembre 📍Universidad Politécnica Bicentenario 📍Universidad Autónoma de San Luis Potosí 📍Universidad Cuauhtémoc Querétaro 📍Universidad Autónoma de Querétaro 📍Universidad Michoacana de San Nicolás de Hidalgo 📍Instituto Tecnológico Superior de Huichapan 📍📍Instituto Universitario del Estado de México Universidad Tecnológica de Escuinapa 📍CIIDET (Centro Interdisciplinario de Investigación y Docencia en Educación Técnica) 📍❗Tecnológico de Monterrey (2,000+ registros de alumnos inscritos, filtrado APENAS HOY) El riesgo no es abstracto. No es "mi correo puede recibir spam". Es que con nombre completo, CURP, teléfono, dirección y el nombre de tus padres, cualquiera puede montar el mismo esquema que sufrió ese estudiante en Córdoba: una llamada creíble, una foto forzada, una extorsión con guion armado en minutos. Los criminales no necesitan hackear nada — solo esperar a que alguien más lo haga y comprar el resultado. Mientras las instituciones sigan tratando esto como un incidente técnico aislado y no como lo que es —una falla de protección de datos con consecuencias físicas para sus propios estudiantes—, esto va a seguir pasando. Y la próxima familia que reciba esa llamada no va a saber que el origen fue una base de datos que llevaba meses circulando. Pero ¿qué tal su registro telefónico que no sirve para nada?

Los olvidados del registro: con el funeral del abuelo tuvimos visitas de algunas rancherías, un joven se me acercó y me dijo que si le arreglaba su teléfono porque “estaba descompuesto”, su mamá me dijo que no tenían dinero para comprarle otro, que ya ese teléfono le había costado mil pesos. El teléfono servía pero era terminación 1 y la línea estaba suspendida, le ayudé en el proceso, solo había 3G y la página nunca abrió, buscamos wifi y en la página de la CRT las ligas no te llevaban al registro del operador sino otro sitio del operador, el joven de 18 años no tenía INE y fui a buscar a su mamá, ya por fin entramos a la página, resultó que el teléfono requiere otro teléfono para escanear un QR del operador. Ahora entiende uno por qué este joven llevaba casi un mes sin línea, porque tuvo que ocurrir un sepelio para que pudiera ver qué tenía su teléfono y por qué tantas barreras desconecta a los más vulnerables.

🚨 | HACKEO EXPONE A ANDY LÓPEZ, RICARDO MONREAL Y VARIOS POLÍTICOS Y ARTISTAS El ciberdelincuente conocido como Eternal puso a la venta una base de datos de clientes de @Aeromexico. Dicha base habría sido hackeada en julio de 2025 por un grupo que realizó un ataque global contra bases de datos alojadas en Salesforce, y ahora circula de nuevo con los datos de millones de personas (15.1 millones de registros). Como evidencia, Eternal expuso los datos de cerca de un centenar de personalidades públicas que han viajado en dicha aerolínea, como: Andrés Manuel López Beltrán (@amlopezbeltran) Ricardo Monreal Ávila (@RicardoMonrealA) Clara Brugada (@ClaraBrugadaM) Miguel Ángel Osorio Chong (@osoriochong) Rosa Icela Rodríguez (@rosaicela_) Luisa María Alcalde (@LuisaAlcalde) Y muchos otros políticos, artistas y deportistas. Va hilo. 🧵👇🏻

🚨 | EXHIBEN DATOS DE MILES DE ADULTOS MAYORES, PERSONAS CON DISCAPACIDAD E INDÍGENAS DEL PROGRAMA DE LA 4T SALUD CASA POR CASA Al menos 22 mil 430 personas registradas en el Programa Médico a Domicilio de la Secretaría de Salud de Yucatán tienen su nombre completo, CURP, fecha de nacimiento y condición de pertenencia a un pueblo originario circulando públicamente en un foro de compraventa de datos robados. Podrían ser más de 100 mil. Hablamos de casos de adultos mayores postrados, personas con discapacidad, enfermos crónicos que no pueden salir de su casa. Los registros filtrados contienen el código CLUES 39175 y el nombre exacto de la unidad, "Programa Médico a Domicilio J1B13", adscrita a la Jurisdicción Sanitaria de Mérida, con personal proveniente de brigadas universitarias de la UADY y la Universidad de Valladolid Yucatán. ¿Lo negarán pese a toda la evidencia?
🚨 | UN MILLÓN DE MEXICANOS EXPUESTOS: VENDEN SU INE, CURP Y SELFIE POR PEDIR UN PRÉSTAMO EXPRÉS Cien mil mexicanos que alguna vez pidieron un préstamo exprés desde su celular tienen ahora su INE, su CURP, su domicilio completo, su salario y una selfie de verificación circulando en un foro de hackers, pero este solo sería el inicio. No es una amenaza hipotética: es una muestra de 100 mil expedientes que un usuario identificado como "passer" publicó de forma gratuita en un foro de hackers. Esto solo sería un adelanto de lo que asegura es una base de más de UN MILLÓN de registros, cuyo resto ofrece por contacto privado. Hay evidencias. 🧵👇🏻

@DailyDarkWeb Hi, this is from Ecuador.
📵 | YA HACKEARON EL REGISTRO TELEFÓNICO, HALLARON VULNERABILIDADES Y EL GOBIERNO INSISTE EN UNA MEDIDA QUE NACIÓ VICIADA Filtraron los datos del registro almacenados por un OMV concesionado por el gobierno y ahora comprueban que es SUMAMENTE sencillo suplantar a quien sea.
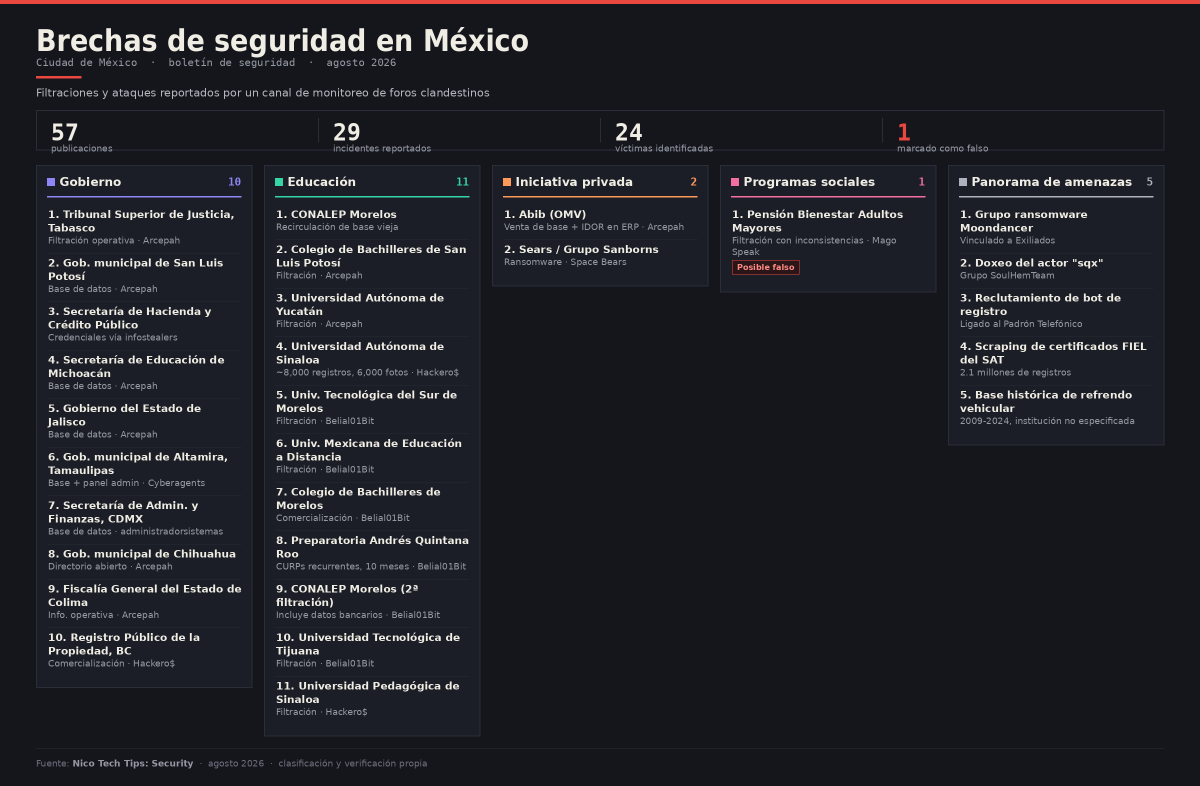
Buenos días para pocos... porque las cosas así estuvieron SOLO EN AGOSTO. 👇🏻 Acá los principales incidentes de ciberseguridad del mes: GOBIERNO (10) 📍Tribunal Superior de Justicia, Poder Judicial de Tabasco — filtración operativa (Arcepah). 📍Gobierno municipal de San Luis Potosí — filtración de base de datos (Arcepah). 📍Secretaría de Hacienda y Crédito Público — credenciales filtradas vía infostealers (subdominio mstwls.hacienda.gob.mx). 📍Secretaría de Educación de Michoacán — filtración de base de datos (Arcepah). 📍Gobierno del Estado de Jalisco — filtración de base de datos (Arcepah). 📍Gobierno municipal de Altamira, Tamaulipas — base de datos + credenciales de panel admin (Cyberagents). 📍Secretaría de Administración y Finanzas de la CDMX — filtración de base de datos (administradorsistemas). 📍Gobierno municipal de Chihuahua — directorio abierto expuesto (evidenciado por Arcepah). 📍Fiscalía General del Estado de Colima — filtración operativa (Arcepah). 📍Registro Público de la Propiedad y del Comercio de Baja California — comercialización de base de datos (Hackero$). EDUCACIÓN (11) 📍CONALEP Morelos — recirculación de base de datos vieja. 📍Colegio de Bachilleres del Estado de San Luis Potosí — filtración operativa (Arcepah). 📍Universidad Autónoma de Yucatán — filtración operativa (Arcepah). 📍Universidad Autónoma de Sinaloa — filtración operativa, ~8,000 registros y 6,000 fotos de empleados (Hackero$). 📍Universidad Tecnológica del Sur del Estado de Morelos — filtración de base de datos (Belial01Bit). 📍Universidad Mexicana de Educación a Distancia (UMED) — filtración de base de datos (Belial01Bit). 📍Colegio de Bachilleres del Estado de Morelos (COBAEM) — comercialización de base de datos (Belial01Bit). 📍Preparatoria Andrés Quintana Roo — filtración recurrente de CURPs, jul-2025 a may-2026 (Belial01Bit). 📍CONALEP Morelos — segunda filtración (distinta a la #11), incluye datos bancarios (Belial01Bit). 📍Universidad Tecnológica de Tijuana — filtración de base de datos (Belial01Bit). 📍Universidad Pedagógica del Estado de Sinaloa — filtración de base de datos (Hackero$). INICIATIVA PRIVADA (2) 📍Abib (OMV) — venta de base de datos + vulnerabilidad IDOR en su ERP + hilo en BreachForums ligado a "Internet para el Bienestar" (Arcepah). Posterior filtración de todos los datos. 📍Sears / Grupo Sanborns — ransomware con filtración operativa (Space Bears). PROGRAMAS SOCIALES (1) 📍Pensión para el Bienestar de las Personas Adultas Mayores — filtración falsa (Mago Speak). PANORAMA DE AMENAZAS (5) — no son ataques contra una víctima puntual. 📍Formación del grupo de ransomware Moondancer, enfocado en LatAm y vinculado al grupo Exiliados (Straightonumberone). 📍Doxeo del actor malicioso "sqx" (grupo SoulHemTeam), acusado de estafador. 📍Reclutamiento de desarrolladores para bot de Telegram de registro de líneas telefónicas (relacionado al Padrón Telefónico). 📍Scraping masivo de certificados FIEL del SAT — 2.1 millones de registros procesados 2023-2024 (servicio propio del canal, no un ataque de terceros). 📍Base de datos histórica de refrendo vehicular (2009-2024) — institución de origen no especificada. 🔎 ¿Cuántos dirán que es falso pese a la evidencia expuesta y revisada? Ya nos sabemos la historia. FUENTE: @nicotechtips y monitoreo propio en canales abiertos y foros públicos de cibercriminales.
No voy a decir quién porque no quiero ponerlo en riesgo, pero ya hay un video viral que confirma lo que siempre dije: cualquiera puede vincular a otra persona en el registro telefónico con una simple edición en un documento de identidad. Ojo, no les recomiendo hacerlo, ya que es un delito suplantar a otra persona (incluso como prueba). El problema es que quienes se dedican a delinquir pues esto, por supuesto, no los va a limitar.
🚨 | GRAVÍSIMO: TELEFÓNICA QUE TRABAJA DIRECTO CON LA 4T EXHIBE DATOS DE TODOS SUS CLIENTES QUE VINCULAN SU LÍNEA La falla es brutal por lo simple: un sistema de ABIB, que también opera para el programa Internet para el Bienestar, responde a CUALQUIER número de teléfono de la compañía sin pedir usuario, contraseña, ni verificación de ningún tipo. Cambias un dígito en la barra del navegador y te entrega el expediente completo de otra persona. Incluso te da todos los datos de su reciente vinculación al registro telefónico. ¡Increíble!
@ccavezzali Entiendo que lo hace por engagement, pero simplemente desconoce de nuestra rama: La gran mayoría de los servicios/herramientas en ciberseguridad son gratuitos o muy económicos; esto no es un error, es la base del trabajo colaborativo que brinda seguridad a los usuarios finales.
Nuestros servicios 🇲🇽: En nuestro canal privado de Telegram encontrarás información al momento de los más recientes incidentes de ciberseguridad en México. Acceso vitalicio por sólo $300 MXN. Más información mediante mensaje privado o al correo: [email protected]

🚨 | HACKEARON LA PRESIDENCIA DE MÉXICO Un cibercriminal expuso más de 400 mil denuncias realizadas ante el Sistema Integral de Atención Ciudadana de la Presidencia de @Claudiashein Exponen datos de denunciantes de homicidios, narcotráfico, corrupción, etc. ¡ES GRAVÍSIMO!
Mañana a varios les quedará bastante claro por qué no solo es inviable hacer megabases como la del registro telefónico, sino que es una negligencia ante un Estado que ha dejado TODO expuesto... Todo.
🪪 | SALTAN EL REGISTRO TELEFÓNICO POR 300 PESOS Como ha ocurrido en otros países donde se implementó una medida similar, en México el registro obligatorio de líneas telefónicas ya está generando nuevos delitos y esquemas de fraude. Actualmente existen proveedores que ofrecen, incluso a negocios de reparación de celulares, líneas de Bait y Movistar previamente vinculadas, con precios que van de 300 a 500 pesos por número. Faltan apenas unos días para el apagón masivo de líneas no vinculadas y, aun así, los extorsionadores podrán seguir operando con líneas registradas a nombre de terceros. ¿Por qué insistir en una medida que —como hemos advertido una y otra vez— no va a funcionar, @CRTGobMX? Expertos en seguridad, especialistas y hasta las propias empresas de telefonía lo advirtieron: esta política podría provocar la pérdida de millones de clientes sin resolver el problema de fondo. Entonces, ¿por qué el gobierno insiste tanto? Esa es la verdadera pregunta.


🔴 | HACKEAN A EMPRESA DE ASESORA DE SHEINBAUM: EN RIESGO DOCUMENTOS OFICIALES El grupo de ransomware BASHE habría secuestrado —y ahora exige rescate por— más de 41 mil archivos de Grupo MINSA, cuya presidenta del consejo de administración es Altagracia Gómez, actual titular del Consejo Asesor Empresarial del gobierno de @Claudiashein Entre la información comprometida aparecería evidencia de operaciones con Alimentación para el Bienestar, la dependencia que adjudicó contratos multimillonarios a la compañía en 2025, lo que en su momento fue señalado como un presunto conflicto de interés debido a la relación entre la presidenta y Gómez Sierra.

@ecchimages37 Buenas tardes, le envío mensaje
Toda persona que haya donado o recibido sangre en los últimos cinco años en alguna clínica del @Tu_IMSS es víctima de delito. Sus datos fueron robados y filtrados en Internet. No fue un hackeo, el IMSS dejó todo abierto. Accesible con un clic y sin ninguna contraseña.
🔴 | BLOOD LEAKS: IMSS regaló a hackers datos de más de 3.4 millones de mexicanos En una total negligencia de @Tu_IMSS, tres vulnerabilidades dejaban abierta la base COMPLETA del Sistema de Banco de Sangre. Tan sencillo fue que tres ciberdelincuentes distintos ya descargaron los datos y están a la venta por unos cuantos pesos. En este hilo pondré evidencia IRREFUTABLE. 🧵

Kvnrrs @Kvnrrs
0 Followers 242 Following
s3r4ph @s3r4ph_0r4cul0
1 Followers 16 Following You may stop this individual, but you can't stop us all... after all, we're all alike.
Bella Cornejo @BacgCorGutz
4 Followers 20 Following
Kep Ali @Durexkepa
1 Followers 19 Following
Hornet @smurfsmitexd
1 Followers 29 Following
ElBoteCuerna @ElBoteCuerna
55 Followers 1K Following Échame tu basura!!! Contestón y con una boquita que apesta a lo que tiras.

Ari Davila @Mezk26
102 Followers 458 Following
VeCpa @piporrosa
740 Followers 1K Following los impuestos es un robo al ciudadano en el México de políticos ultramillonarios .
Jake Guzman @JakeGuzman1234
28 Followers 598 Following
ムgレ乇乙 @Aglez022
0 Followers 493 Following
Julio @JulioAgustus
224 Followers 1K Following

Ann @ana_nnda
223 Followers 2K Following La Verdadera #NaturalezadelaRealidad🐰#AgainstNWO🤜🐲⚜️🐍🤛 #Stop5G #WakeUp #Resistencia✊ #HuertosUrbanos🌱 #CaptaAguadeLluvia🌧️ #Agroecología #Regeneracion
Fernando @elektrofernando
95 Followers 135 Following
dave jmz @davejmz
1K Followers 2K Following
Leonidas811 @mikecontad
207 Followers 1K Following Universitario de corazón, apolítico desde que ganó el Bombón

Jorge García @Joral_g
171 Followers 5K Following
José Heras @HerasDelValle
171 Followers 1K Following Todo en estructura, aficionado a la lectura, investigación y consultoría
Arielovich @AriHalls
203 Followers 3K Following

Aabye VargasG @AabyeVargasG
2 Followers 99 Following Nueva cuenta pero el mismo individuo. Publico y me escuchas en el 107.9 FM en Radio Horizonte #IMERNoticias.
Ponch Cruz 🥑 @ponch4ever
2K Followers 5K Following Orizabeño de nacimiento, jarocho de corazón. Programador .Net, Gadget Fan & #Workaholic at #CiudadDeMexico. Ciclista urbano 🚴🏼♂️ ◽RS: ponch4ever
𝕁𝕁 𝔸𝕝𝕧... @_jaimejose
425 Followers 1K Following Psicólogo clínico. DC fan. Estudio sobre TEA y TDAH. Trato de aprender más, para tratar de ser mejor.
Joe @Joe46124989
39 Followers 2K Following
Luiscenciado Mike �... @luisitomike
496 Followers 830 Following ♪Contemplar la 🌛, mi mejor oficio♪ @PumasMX de❤️, 🏋🏼♂️🏃🏻♂️🛌💤🥂🎶 Que no te importe lo que te digan, VIVE TU VIDA #FCPyS @UNAM_MX #HakunaMatata
Luis Raymundo @LUISS1514
47 Followers 756 Following
Psychotik Zerone @dialunhe
32 Followers 366 Following Cybersecurity intelligence F1 #NeverGiveUp #11 SP, #5 🦆
Erick Escarcega @ErickEscarcegaa
20 Followers 769 Following
Andres SAAC @andressaac72
11 Followers 300 Following
Héctor Guzmán 🇲�... @HectorGuzmanMx
2K Followers 2K Following CIPP/E Colaborador #LFPDPPP COMENTADA Protección de Datos Personales & IA / Data Protection & AI. 📝 @PrivacyPros @AsociacionAPEP @AMDImx
om @omaarlc
25 Followers 63 Following
PeBe Abronsius @PeBeAbronsius
1K Followers 1K Following Estratega por oficio, entusiasta de la vida por elección. 28 años en seguridad nacional. Fan de la política. Padre y aprendiz.
Liliana Pérez tenori... @perez_teno45676
2 Followers 21 Following


Eduardo @Shl0m0
316 Followers 1K Following Passion: Mathematics, Computer Science, J. S. Bach, Bob Dylan and Green Bay Packers. For everything else there is...
Teodoro del Angel Rod... @t30d0r04t
0 Followers 59 Following
Axel bzkn @AxelBzkn
0 Followers 61 Following
Jaques De Mola @MolaJaques
131 Followers 1K Following
Ehrgeizen @EhrgeizenPrime
24 Followers 124 Following
Regina Roldan @ReginaRold2022
6 Followers 194 Following
Pablo Náchez @PabloNachez
22 Followers 64 Following Encantado de aportar con granitos de arena para mejorar la cultura de seguridad de la información y ciberseguridad.
Pez_rado @PezRado
49 Followers 469 Following
AndrésMendozaCamacho @AnderMenC
46 Followers 2K Following
Dark Web Intelligence @DailyDarkWeb
211K Followers 0 Following Cyber Intel 24/7. 🔔 Subscribe for sources and more. Session ID: 051068fee6cdbbdaf0d7bff81e8e90b073abfd04d5bc574ce0dd93a7a41fc8a773


Whiteintel @whiteintel_io
6K Followers 8 Following Real-time threat and infostealer intelligence for MSSPs, enterprises, and researchers. Detect leaks, monitor takeovers and respond instantly.
Tec-Check A.C. @teccheckmx
22K Followers 994 Following Defendemos los derechos de consumidores digitales. 📌 #LeyInfluencerYA y quejas colectivas. 🇲🇽 🌎 Integrantes de @Consumers_Int y CCC de @Profeco
₲ʊϟ☂@vᏫ ℱ�... @fpgus1mx
490 Followers 443 Following Hardening is the most powerful way of protecting your information. Malware & Ransomware specialist.
Instituto de Ciberseg... @InstitutoCSIO
3K Followers 206 Following Centro de I+D en ciberseguridad preventiva para Iberoamérica. Investigamos, publicamos en abierto y no vendemos miedo. Implementación: @zerathos_consulting
Jersain Llamas Covarr... @zjersain
1K Followers 970 Following Legal Futurist | Co-Founder & CEO @OBEXcc | Cybersecurity & Privacy | C|CISO - CIPP/E - C|EH - CC | PhD Data Science
Mandiant (part of Goo... @Mandiant
130K Followers 4K Following We’re determined to make organizations secure against cyber threats and confident in their readiness.
Germán Fernández @1ZRR4H
39K Followers 468 Following 🏴☠️ OFFENSIVE-INTEL 🏴☠️ Cyber Threat Intelligence by Hackers | Security Researcher at https://t.co/rDrSxZStZD | @CuratedIntel Member | 🥷🧠🇨🇱
vx-underground @vxunderground
456K Followers 386 Following The largest collection of malware source code, samples, and papers on the internet. Password: infected
TIAL @tial_cl
6K Followers 103 Following 🇨🇱 This is the way #OSINT #Ciberseguridad https://t.co/SwDqq3Fw5j https://t.co/DthXcX54K7
BleepingComputer @BleepinComputer
261K Followers 208 Following Breaking cybersecurity and technology news, guides, and tutorials that help you get the most from your computer. DMs are open, so send us those tips!
Hackmanac @H4ckmanac
136K Followers 372 Following We track verified, real-world cyber attacks to help you develop effective Cybersecurity strategies. Try https://t.co/eB7qgxKFAa, your Strategic Threat Intelligence platform
Víctor Ruiz @victor_ruiz
13K Followers 9K Following Emprendedor Tecnológico, CyberOps Associate (CCNA CyberOps), CompTIA Security+ ce, (ISC)²-CC, Cisco Ethical Hacker y líder Cap. Querétaro de OWASP.
Ignacio Gómez Villas... @ivillasenor
65K Followers 6K Following Periodista | Premio The Merck Foundation (2020) | Coautor «Ópticas de la Corrupción» (2022) y «Desmontar a los Montadeudas» (2023) | Premio AMCS (2025).
Dark Web Informer @DarkWebInformer
250K Followers 96 Following One guy. Global cybercrime. Tracked so you don't have to. Ransomware, data breaches, dark web activity, darknet markets, IOCs & emerging threats. Stay informed!
You might like


















