

MLAUNCHER @MLUNCHER
Joined January 2026-
Tweets382
-
Followers24
-
Following21
-
Likes56
یه موردی که هست اینه که کدارو چک کنید یا نمیدونید یه عکس بگیرید بدید ai تا به فنا نرید

ترافیک اینترنت ایران تو رادار کلودفلر به پایین ترین اندازه بعد از وصل شدن اینترنت رسید

به به بیا اینم اسکنرش
High fidelity detection mechanism for node2shell (CVE-2026-111497) github.com/assetnote/node…

این REA یجوری ترسناکه که از دیشب که تستش کردم، کرک و پشمی بهم نمونده. دیشب یه فایل apk بهش دادم و از ترس اینکه کلاد اکانتمو بن کنه، روی لوکال و Qwen دیکامپایلش کردم. عملا زندگینامه اپ، حتی کلیدهای API فایربیس رو درآورد و یه اسکریپ نوشت برام که مستقیم و خارج از اپ API رو کال کنه. تهش هم ازش خواستم یه داکیومنت کامل از همهی endpoint ها و ساختار اپ بسازه. در ادامه هم با تحلیل endpoint ها یه تصویر کلی از بکند داد و ازش داکیومنت ساخت. تا اینجای کار شاید بگید خب که چی، ولی که چیش تازه اینجا شروع شد. همهی داکیومنتها و اطلاعاتی که از اپ داشتم رو بازنویسی کردم در قالب داکیومنتهای یه پرداکت جدید(که کلاد بهش گیر نده و سیشن رو فلگ نکنه) و از کلاد خواستم از صفر کل پروژه رو بسازه. صبح که بیدار شدم دیدم کل بکند، فرونت و اپ رو با فلاتر از صفر ساخته تست کرده و خودش باگهاشو برطرف کرده، و نه تنها خیلی تمیز کار میکنه، بلکه با یکم کار بیشتر میشه به عنوان که پروداکت واقعی ازش استفاده کرد. حالا هی بگید AI قرار نیست بیکارمون کنه
اینترنت ایران رسماً به مرحلهای رسیده که وصلیم، ولی عملاً نمیتونیم کاری کنیم گزارشها از تست شناسایی و مسدودسازی VPNها حتی داخل شبکه ملی خبر میدن اگه اینترنت بینالملل قطع بشه، از همین اتصال نصفهنیمه چی باقی میمونه؟ اینترنت داریم، ولی کاری باهاش نمیشه کرد :)
خلاصه که با ورود هوش مصنویی و تکیه تنها به اون باعث خراب کاری های زیادی میشید
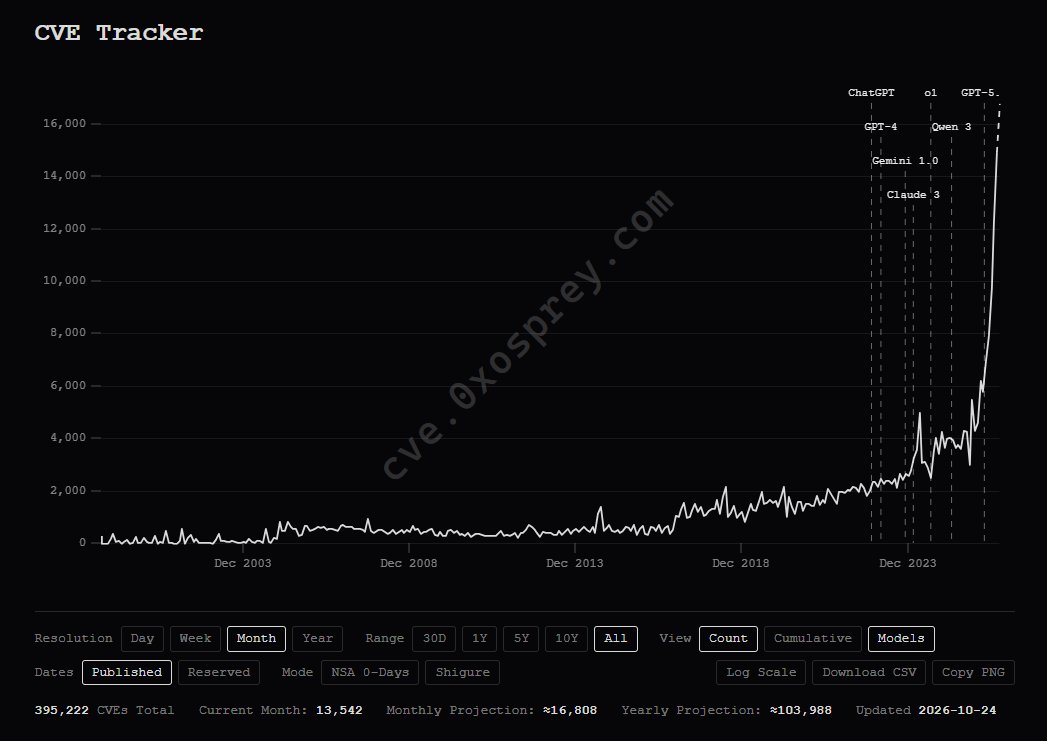
این اومده تعداد CVE ها رو برده رو نمودار! میبینید بعد AI چطور سیخ شده! cve.0xosprey.com #هک #امنیت
رکورد آسیب پذیری ها جابجا شد! آسیب پذیری Node2shell اینبار فراتر از خود Nodejs میره و زبان های دیگه رو هم درگیر میکنه! بیا بگم چخبره....
@alirezashirazi الان اکثر سایتای ایرانی تو خطر ان
آره که باعث ایجاد همچین ناشاهکار هایی بشه : x.com/NabiKAZ/status…

@sadafibi پیشنهاد میکنم Google for startups در لندن رو دنبال کنید و ببینید که که استارتاپا دارن «تماما وایب کد» بالا میان و گوگل نه تنها برنامه آموزشی داره، بلکه به ۲۵ تا از بهتریناشون امکانات مختلف هم میده تو هر بخش آموزشی هم تاکید میکنه روی اینکه بدون دانش فنی میتونید شروع کنید!
@hesamviz کاش بیشتر بود جدی. (با فارسی ساز کیری خفن بود گیم)
رکورد آسیب پذیری ها جابجا شد! آسیب پذیری Node2shell اینبار فراتر از خود Nodejs میره و زبان های دیگه رو هم درگیر میکنه! بیا بگم چخبره....
آسیب پذیری با شناسه CVE-2026-111497 و سطح CRITICAL با شدت 9.8 هست!
این آسیب پذیری در ریشه پکیج گزارش شده و مربوط به پردازش اشتباه کد میشه و همین کدنویسی بد باعث میشه که توی تمام زبان های که این کتابخونه وجود داشته باشه و درگیرش کنه. این آسیب پذیری در Bun, Nodejs و پکیج های Python مربوط به این الگوریتم و یا کتابخونه مثل Brotli وجود داره.
این آسیب پذیری از نوع out-of-bounds write هست که پردازش های مربوط به حافظه رو بدون اینکه متوقف بشه پردازش میکنه و منجر به اجرای کد از راه دور یا همون RCE میشه در پکیج Broti گزارش شده(همون الگوریتم فشارده سازی بهتر از gzip) و مربوط به Google هست
@babakphoenix همم.... منتظرم ببینم چه شاهکاره

zahra @AlyZhra21373
39 Followers 2K Following
sss ass @sss_ass38021
52 Followers 1K Following
Reza @RezaR_7600
63 Followers 858 Following

Me @mr_kadivar
475 Followers 3K Following Full-Stack Web Developer • Ergonomics Specialist • Usability Assessment & UX Designing Specialist • Philosophy Lover • INFJ
Majid Mtl @Majid__mlt
602 Followers 5K Following
mohammad @agha30
539 Followers 6K Following
omid tajnia @tajnia1
49 Followers 624 Following
Mariachi @Mariachi3
28 Followers 897 Following

🎒 Ali Karimi @akarimiofficial
136 Followers 1K Following co-founder @nedayeweb 🖥💻 Developer نصاب ویندوزی که بهش میگویند مهندس، برنامه نویس، کارشناس و...! عاشق وطن، #ایران_قوی
Rick Sanchez 🤍 ر�... @m4tinbeigi
11K Followers 8K Following Event Organizer & Community Builder | Marketer who codes | Wikipedia Mentor | Don’t send DMs, I won’t reply | Wubba Lubba Dub Dub 😎
nullcode @itsme_nullcode
1 Followers 21 Following
Amin (ФωФ) @eageramin
51 Followers 187 Following عاشق جزئیات کوچیک، از اونایی که دیده نمیشن ولی حس میشن.
King Thing @KingThing256851
1 Followers 31 Following

kalafe @kalafeblog
25 Followers 99 Following
Mehrab @Mehrabpg
0 Followers 9 Following
مِهر دُخت @omghtariki
925 Followers 2K Following هر اتفاقی پدیده اجتماعی است دانشجوی جامعهشناسی؛ ساکن قفس آهنین. https://t.co/zE3IOPH0eT
Ναντέρ @hamid_nadr84774
10 Followers 1K Following


BANTOR @BantorMarket
6 Followers 4 Following No name. No trace. No middleman. Anonymous marketplace and forum that runs as a TOR hidden service.
Amin (ФωФ) @eageramin
51 Followers 187 Following عاشق جزئیات کوچیک، از اونایی که دیده نمیشن ولی حس میشن.


Safa Safari @safasafari3
7K Followers 289 Following I'm Safa Safari, a Reverse engineer, Programmer and Network man I want to know more things at all the time Never Give Up :))
Rick Sanchez 🤍 ر�... @m4tinbeigi
11K Followers 8K Following Event Organizer & Community Builder | Marketer who codes | Wikipedia Mentor | Don’t send DMs, I won’t reply | Wubba Lubba Dub Dub 😎
Kaveh @0xKaveh
18K Followers 2K Following Simplifying AI & Crypto Building @0xgigachads Ambassador @ActionModelAI , @trylimitless Prev. @Lombard_Finance & @nubit_org EN/FA

Matin SenPai @MatinSenPai
28K Followers 869 Following علاقهمند به کامپیوتر و شبکه | در حال تقویت حل مسئله با Rust&Go🦀 و یادگیری System Design [email protected]
SalaR 💥 @SalaR_x64
4K Followers 53 Following Founder & CEO of https://t.co/xOs2U5jSGr 🇮🇷 Crypto Enthusiast 💎 (Future of finance)
Vahid Online @Vahid
728K Followers 7K Following Netizen, News Lover, Media Watcher, Social Media Observer, #Iran, #ایران, Iranian,Persian,Farsi وحید آنلاین، شهروند کنجکاو اینترنت




Donald J. Trump @realDonaldTrump
111.8M Followers 53 Following 45th & 47th President of the United States of America🇺🇸

Binance @binance
16.1M Followers 574 Following All Finance on Binance | #Binance #BNB | Support: @BinanceHelpDesk | Posts are not directed towards UK users.
Mohammad Jorjandi @jorjandii
19K Followers 181 Following Security researcher, Independent investigative journalist (cybercrime) | NWU member | https://t.co/Au8E5tSPZZ & https://t.co/3isrzO2Jr3 founder | Fighting scams.
Trends for United States
You might like















