

いとー @sofaito
https://t.co/2nuuPjKeEi代表。外部CTO。社内に技術責任者がいない会社の、何を作るかの判断から実装まで。基幹の刷新、AIの前の権限・監査・バックアップ。講演可。 iiwayo.tech Shibuya Joined April 2010-
Tweets3K
-
Followers170
-
Following411
-
Likes424
2026年10月7日、Anthropicが小型のAIモデル「Claude Haiku 5.5」を公開しました。あわせて、上位モデルSonnet 5.5の一部料金の値下げと、Max・Teamプラン向けの毎月のAPIクレジット(自社の仕組みからAIを呼び出す分に使える利用枠)も発表しています。AIの費用を見積もるうえで、値下げと「数え方の変更」が同時に起きているのが今回の要点です。 公式に書かれている主な点 ・Haiku 5.5は、前のHaiku 4.5より平均でおよそ75%安く動かせる、と書かれています。内訳は、10万トークン(トークン=AIが文章を数える単位)までの依頼で90%安く、10万トークンを超える依頼では50%安い。Haiku 4.5では、依頼の90%が10万トークンまでだったそうです ・100万トークンあたりの料金は、入力が0.10ドル(10万トークン超は0.50ドル)、出力が0.50ドル(同2.50ドル)。Haiku 4.5は入力1.00ドル、出力5.00ドルでした。依頼の長さで単価が2段階に分かれます ・数え方も変わります。Haiku 5.5は新しい数え方を使うため、同じ文章でもHaiku 4.5よりおよそ30%多いトークンとして数えられる、と開発者向けの移行ガイドにあります。増え方は文章の中身によって変わります。上の「およそ75%安く」は、この増加も計算に入れた数字です ・移行ガイドは、Haiku 4.5のトークン数をもとにした費用の見積もりは、Haiku 5.5の数え方と料金で計算し直すよう書いています ・Sonnet 5.5は、キャッシュ読み込み(くり返し送る同じ指示や資料を、2回目以降は安く読む仕組み)の料金が半分になり、100万トークンあたり0.20ドルから0.10ドルになりました。これで、AIに作業をまとめて任せる多くの使い方で、およそ20%安くなるとしています ・Teamプランには、今週から順次、毎月最大500ドル分のAPIクレジットが付きます。席数で決まり、チーム全体で共有します。ヘルプ記事によると、使わなかった分は翌月に繰り越さず、対話しながら使うClaude Codeには使えません 日本の会社にとって変わること ・単価は下がりますが、同じ文章でも数えられる量は増えます。これまでのトークン数に新しい単価を掛けるだけでは、費用を見誤るおそれがあります ・長い資料を丸ごと読ませる使い方(10万トークン超)は、値下げ幅が50%にとどまります。どんな長さの依頼が多いかで、実際の下がり方が変わります 経営者がまず確かめること:自社のAIの費用を、どのモデルで、どの数え方の前提で見積もっているか。 anthropic.com/claude-haiku-5…

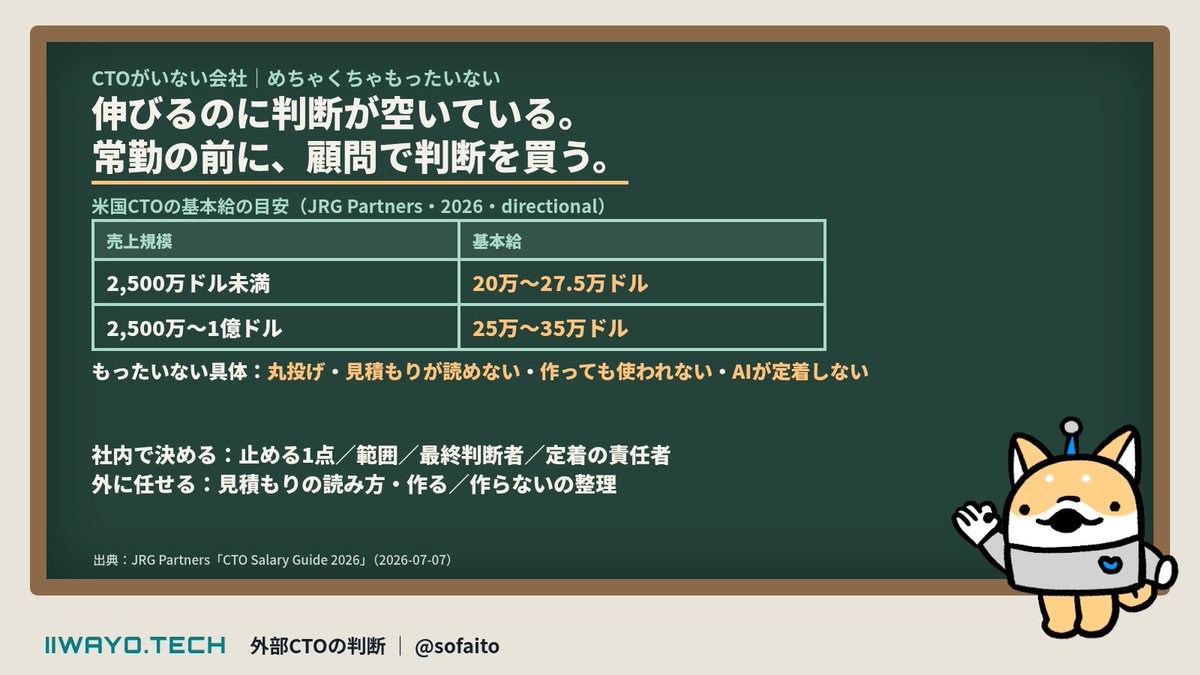
肌感覚で言うと、日本の中小企業にはほとんどCTOがいません。CTOがいてシステム開発がちゃんとできれば、めっちゃ伸びるのに、と思う会社がほとんどです。だから、めちゃくちゃもったいない。 ■事実:米国では、CTOの基本給だけでもこの水準です 米国の人材紹介会社JRG Partnersの2026年の目安(directional=だいたいの目安)では、次のとおりです。 ・売上2,500万ドル未満:基本給 20万〜27.5万ドル ・売上2,500万〜1億ドル:基本給 25万〜35万ドル 出典:JRG Partners「CTO Salary Guide 2026」(2026-07-07) 常勤のCTOを置く会社は、それだけ「技術の判断」に人件費を払っている、という目安です。 ■私の考え:もったいないのは、伸びしろがあるのに判断する人がいないことです 判断する人がいない会社で起きやすいことが、3つあります。 1. 外注の丸投げ 「何を作るか」を社内で決めきれないまま、開発会社に渡します。私は約3,000万円かけて外注し、現場で使えないものを作った当事者です。完成がゴールになり、「現場が本当に使えるか」が後回しになっていました。 2. 見積もりの良し悪しが分からない 判断できる人がいないと、届いた見積もりが妥当かどうかを社内で決められません。何を後回しにできるのかも、感覚のまま進みます。 3. 作っても使われない/AIを入れても定着しない 作ることだけが進むと、現場の運用と責任者が残ります。AIが試しの段階で止まるのは、定着の責任者がいないからだと私は考えています。 CTOがいてシステム開発がちゃんと回れば伸びる会社なのに、その判断が空いている。だからもったいない。 ■解決の目安:常勤CTOを雇う前に、まず「システムの顧問」で判断を買う 私は、常勤のCTOを雇う前に、まず「システムの顧問」として判断を買うのがよいと考えています。開発の外注とは違い、何をどう作るかの判断を引き受ける役割です。 社内で先に決めること(例) ・いま止まっている売上や業務はどれか(1点に絞る) ・今回作る範囲と、後回しにする範囲 ・誰が「妥当だ」と最終判断するか ・現場で使う責任者は誰か 外に任せること(例) ・見積もりの読み方と、比較の観点 ・作る/作らない/今は刷新しない、の選択肢の整理 ・入れる前に直す点(権限・監査・バックアップなど)の洗い出し 顧問は、役員の最終決定を奪いません。決める材料と、止め時の判断をそろえる役割です。 今日できること:いま進めているシステムやAIの案件を1つ選び、「この進め方で妥当だ」と誰が判断しているかを1行で書いてみてください。書けなければ、開発の外注より先に、判断する人を決めるところからです。
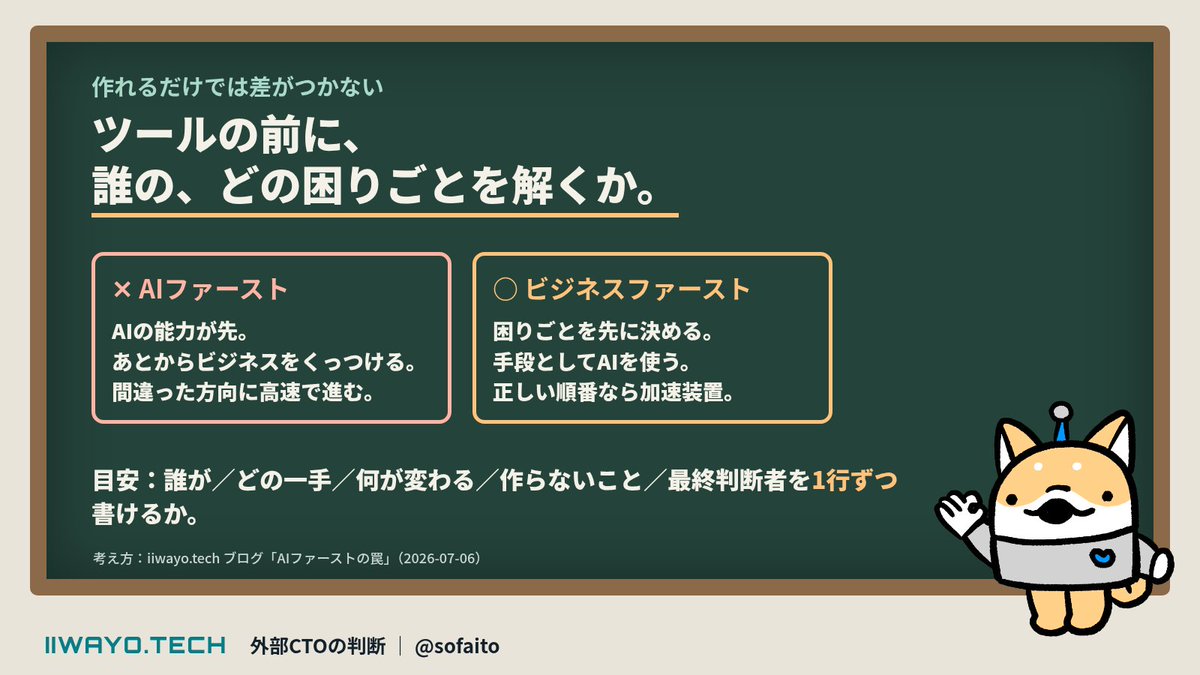
「AIで何でも作れる。あとは始めるだけ」という話を見かけます。作れるようになったのは本当です。ただ、作れることだけでは差がつかなくなりました。 ■事実:作れることは、コモディティ化しています 公開ブログ「AIファーストの罠」に書いたとおり、かつては特別だったスキルも、全員ができると差にならなくなります。スマホ、Excel、ブラインドタッチと同じで、「AIでものを作れること」も猛烈なスピードでありふれたものになっています。 同じブログで書いた外注の失敗も、構造は同じでした。約3,000万円かけてシステムを外注したとき、私も開発会社も、いつのまにか「完成させること」がゴールになり、「現場が本当に使えるか」が後回しになっていました。出来上がったものは現場で使われず、結局Excelに戻りました。 AIは、この順番の間違いもそのまま速くします。正しい順番なら加速装置になります。順番を間違えると、間違った方向に高速で進むだけになります。 ■私の考え:ツールの前に、「誰の、どの困りごとを解くか」を決める 私はこれを「ビジネスファースト・AIセカンド」と呼んでいます。困っている人の問題を先に設計し、その解決の手段としてAIを使う順番です。AIの能力が先で、あとから「さて何のビジネスをしようか」とくっつけようとするのが、AIファーストの落とし穴です。 価値は、「作れること」から次の2つへ移った、と私は感じています。 1. 何を、誰のために作るのかを決める部分 2. 使う人の課題理解と、作ったあとに運用・改善し続ける部分 ここはコピーしにくいです。画面や仕様の見た目は真似できても、「この会社の、この業務の、この人が、ここで詰まる」を理解した設計判断の積み重ねは、丸投げできません。 ■「誰の、どの困りごとを解くか」の決め方の目安 社内のAI・システム案件を進める前に、次を1行ずつ書けるかを見ます。 ・誰が困っているか(「DX」ではなく、毎日この作業で止まっている人まで落とす) ・どの困りごとか(止まっている一手。例:見積もりの転記、在庫の確認待ち) ・解けたら何が変わるか(時間、ミス、売上のうち、測れるもの1つ) ・今回は作らないこと(後回しにする範囲) ・誰が「妥当だ」と止める/進めるか 1行も書けない案件は、ツール選びより先に、順番が決まっていません。完成がゴールになっている合図です。 今日できること:社内で進んでいるAIやシステムの案件を1つ選び、「誰の、どの困りごとを解くか」を1行で書いてみてください。書けなければ、新しいツールを入れる前に、そこを決めるところからです。
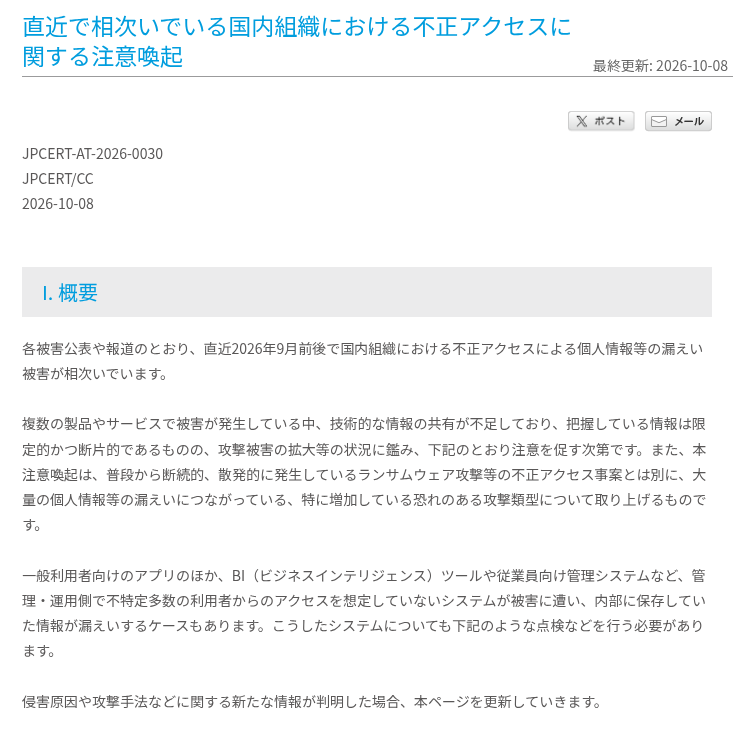
2026年10月8日、JPCERT/CC(国内の情報セキュリティ事故について連絡や調整をしている機関)が「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」を出しました。2026年9月前後から、国内の組織で不正アクセスによる個人情報などの漏えいが続いていることを受けたものです。ふだんから起きているランサムウェア(データを暗号化して身代金を求める攻撃)とは別に、大量の漏えいにつながっている攻撃の型を取り上げています。 公式に書かれている主な点 ・攻撃は一つのソフトの弱点に絞ったものではなく、相手ごとに既知の脆弱性(セキュリティ上の弱点)を探して試すものがあります。弱点ではない管理の不備を突いて、設定ファイルやバックアップファイルを盗もうとする例もあります ・API(システム同士がデータをやり取りする窓口)に不正な要求を送り、利用者の権限を変える、不正なアカウントを作る、情報を書き換えるといった被害が報告されています。公開しているスマホアプリを解析して窓口や鍵を見つける手口や、別のシステムから盗んだAPIキーを使う手口もあります ・BIツール(社内のデータを集計して画面に出す道具)のひとつ、Metabaseの脆弱性(JPCERT/CCは8月14日に注意喚起済み)を悪用したものもあります ・一般向けのアプリだけでなく、BIツールや従業員向けの管理システムなど、外の不特定多数が使うことを想定していないシステムが被害に遭い、中に保存していた情報が漏れた例もあります ・対策として、APIへのアクセス回数の制限、窓口ごとのアクセス制御、APIキーやトークン(システムを使うための許可証)には必要最小限の権限と適切な有効期限をつけること、不要なものや漏えいが疑われるものはすぐ無効にできるようにすること、修正版の適用、業務に必要のない管理機能をインターネットに出さないこと、保存期間を過ぎたデータや使い終わったデータを残さないことなどを挙げています 日本の会社にとって変わること ・注意喚起は、従業員向けやBIツールのような社内向けのシステムも点検の対象だと、くり返し書いています。「社内の人しか使わない」は、点検を省く理由にならないということです ・漏えいが疑われるキーをすぐ止めるには、どのキーをどのシステムや取引先に、どんな権限で渡しているかが分かっている必要があります 経営者がまず確かめること:社内向けのシステム(集計画面や管理画面など)のうち、インターネットから入れるものがどれか、一覧になっているか。 jpcert.or.jp/at/2026/at2600…
システムの見積もりが予算に合わないとき、私は値引きではなく、作る範囲を減らして合わせます。 値引きしても、作る量は同じまま残ります。範囲を減らせば、何を後に回したのかが発注側にも見えます。 残すのは、いま止まっている売上や業務に効く1か所です。基幹刷新でも、いきなり全機能を作らず、段階的に移すのを基本にしています。 今日できること:手元の見積書から、今回の目的に直接効かない機能を1つ選び、それを次の段階に回した場合の金額を開発会社に聞いてみる。
AIを仕事で使う前に、私がまず決めるのは「どのデータをAIに渡してよいか」と「渡したデータが、どこに、どれだけ残るか」です。AIの性能より先に、ここを決めて書面にしておくと、あとで慌てずに済むと考えています。 ■事実:OpenAIが、データを残さない使い方の安全確認のしくみを広げ始めました OpenAIは2026年8月19日に「Offering Zero Data Retention for frontier models」を公開し、2026年9月22日の更新で、Private Safety Processing(中身を人が見ずに、自動で悪用の兆しを見つけるしくみ)を、API(自社のシステムからAIを呼び出す窓口)の利用者へ段階的に提供し始めたと発表しました。 openai.com/index/offering… 公式ページと開発者向けの資料に書かれていることを整理します。 ・Zero Data Retention(ゼロ・データ・リテンション:入力と回答を処理のあとに残さない取り決め)は、条件を満たすAPIの利用者向けで、OpenAIの事前の承認が必要です。 ・何も申し込まない場合、APIの利用では、悪用を見張るための記録(入力や回答を含むことがある)が、原則として最大30日残ると書かれています。 ・APIに送ったデータは、利用者が自分から共有を選ばない限り、モデルの学習に使わないと書かれています。 ・データを残さない場合でも、法律で報告が義務づけられている一部の画像は例外として残ると、注記されています。 ここから分かるのは、同じAIでも、使い方や契約によってデータの残り方が違うということです。 ■日本の会社にとって このページと資料に書かれているのは、自社のシステムからAPIでつなぐ使い方の話です。社員がふだん使うチャット画面のサービスは、ここでは扱われていません。「うちはAIにデータを残さない設定にしている」と思っていても、どのサービスを、どの契約で使っているかを確かめないと、実際の残り方は分かりません。 ■私の考え 私はシステムを作るとき、個人情報の置き場所を、作り始める前に決めて書面にします。どのデータをどこに、どれだけ置くか。あとから移すのは、たいてい大ごとになるからです。 AIも同じだと考えています。使い始めてから「このデータは渡してよかったのか」を考えるのでは遅いので、使い始める前に、渡してよいデータの範囲と、残り方を決めておきます。 経営者がまず決めること:自社のどのデータをAIに渡してよいかの線引きです。 今日できること:社内で使っているAIサービスを1つ選び、契約書か管理画面で、入力したデータが学習に使われるかどうかと、どれだけの期間残るかが書かれている場所を確かめてみてください。

Anthropicは2026年10月6日、Googleのドキュメント・スプレッドシート・スライドの中でClaudeを使える追加機能(アドオン)「Claude for Google Workspace」を、Claudeの有料プラン(Pro・Max・Team・Enterprise)でパブリックベータ(誰でも試せる先行版)として公開しました。あわせて、Claudeのチャット画面からGoogleのファイルを作ったり直したりできるコネクタ(外部のサービスとつなぐ機能)も、ベータで出ています。 公式に書かれている主な点 ・ファイルの横にClaudeの欄(サイドバー)が開き、開いているファイルと、選んだ文字・セル・スライドを読んで、そのファイルを直接書き換えます ・進め方は2つから選べます。初期設定の「Ask before edits」では、変更ごとに要約付きの承認カードが出て、こちらが許可するまで書き換えません。「Accept all edits」では、止まらずに書き換えを進めます ・「Accept all edits」でも、リンクや外部の画像、Webアドレス、ファイルへのアクセス権に関わる操作の前では止まって許可を求めます。ファイルの共有、他の人へのアクセス権の付与、持ち主の変更はできません ・Claudeの変更はGoogle上では使っている本人の名前で記録され、版の履歴(ファイルの変更履歴)から元に戻せます。一緒に編集している人からは本人の編集として見え、Claudeとの会話は見えません ・このアドオンが読めるのは、開いたその1つのファイルだけです。ただし、Googleドライブのコネクタを別につないでいると、ほかのファイルも参照できます(初期設定はオフ) ・送った内容はモデルの学習に使わないとされています。入力と出力は原則30日以内に削除され、会社で決めたデータ保持の設定は引き継がれません。データを保存しない契約(ゼロデータ保持)には対応していません ・社外から受け取ったファイルには、他人が書いた指示(白い文字や小さな文字など)が隠れていることがあるとして、承認の前に提案内容を確かめるよう案内しています ・Enterpriseプランでは、やり取りと変更内容を取り出す仕組み(Compliance API)、自社で管理する暗号鍵(CMEK)、監査記録の書き出し(OpenTelemetry)がこのアドオンにも使えます 誰が入れられるか ・社員が自分でGoogle Workspace Marketplace(Googleのアプリ追加の場所)から入れる方法と、Google Workspaceの特権管理者(最上位の管理者)が会社全体や特定のグループに一括で入れる方法があります ・どちらが使えるかは、Claudeのプランではなく、Google側のMarketplaceの設定で決まります ・チャット画面からGoogleのファイルを直すコネクタは、TeamとEnterpriseプランでは、先にClaudeの組織のオーナーが有効にする必要があります 日本の会社にとって変わること ・Google Workspaceを使っている会社では、Marketplaceの設定しだいで、社員が管理者を通さずに会社のファイルの中でClaudeを使い始められます ・データの扱いはプランで変わります。Team・Enterpriseは会社向けの利用規約とデータ処理の取り決め、Pro・Maxは個人向けの利用規約とプライバシーポリシーが適用されます ・公式ページには、国・地域ごとの条件や追加料金の記載はありません 経営者がまず確かめること:自社のGoogle Workspaceで、社員がMarketplaceのアプリを自分で入れられる設定になっているか。 claude.com/resources/arti… support.claude.com/en/articles/16…

予約・顧客管理・集客が手作業で、店舗ごとに運用がばらついている。整体・治療院向けの予約システムは、この課題から始まった事例です。iiwayo.techで公開している導入事例CASE_03です。 支援したのは、予約・顧客管理の一元化と、店舗ごとの集客と運用です。システムは予約・顧客管理・ブログ生成・症状ページ・SEO/AIO対策です。 手作業のままだと、店舗が増えるほど、やり方も店舗の数だけ増えていきます。

「パスワード管理ツールを入れているから、偽サイトにはだまされない」とは、私は考えていません。パスワード管理ツール(IDとパスワードを保存して、自動で入力してくれる道具)は、偽サイトに気づくための手がかりにはなります。でも、守りの本体は別のところにあります。 偽サイトの見た目やURLが本物に近いほど、人の目でも道具でも見抜きにくくなります。だからこそ、「見抜けなかったときにどうなるか」を先に考えておきたいところです。 ■事実:公的な指針でも「ID・パスワードだけでは足りない」とされています フィッシング対策協議会(フィッシング詐欺の対策に取り組む国内の団体)の「利用者向けフィッシング詐欺対策ガイドライン 2026年度版」には、次のように書かれています。 ・いつもはパスワードマネージャーなどで自動的にログインできるのにできないときは、偽サイトの可能性がある。つまり、自動入力は「おかしい」と気づくための合図です。 ・IDとパスワードの認証だけでは、フィッシング対策として十分とは言えない。 ・多要素認証(パスワードのほかに、スマホへの通知や確認コードなど別の手段も使って本人を確かめるしくみ)は、攻撃者による不正ログインを防ぐのに有効。 ・2026年度版では、守ってほしい基本行動として「技術で守る(多要素認証、パスキーなどをオンにする)」「入力する前にひと呼吸(メールやSMSのリンク先では入力せず、ブックマークや公式アプリから開く)」「迷ったら相談」の3つが示されています。 Googleのヘルプにも、パスキー(パスワードの代わりに、スマホの指紋・顔認証や画面ロックでログインするしくみ)は、パスワードと違って共有したりコピーしたり書き留めたりできず、フィッシングへの守りを強められると書かれています。 ■私の考え 私は、社外から社内のデータにつなぐしくみを選ぶとき、製品名より条件を見ます。多要素認証を使えるか。退職者や、なくした端末をすぐ無効にできるか。利用者ごとにつなげる範囲を分けられるか。接続の記録を残せるか。 パスワード管理ツールも同じで、「入れたかどうか」より「パスワードが盗まれたときに何が起きるか」で考えます。パスワードが盗まれても多要素認証やパスキーで入れない。入られても、すぐ止められる。ここまでそろって、はじめて守りになると考えています。 今日できること:社長ご自身と、経理や管理者のアカウントで、多要素認証かパスキーがオンになっているかを確かめてみてください。

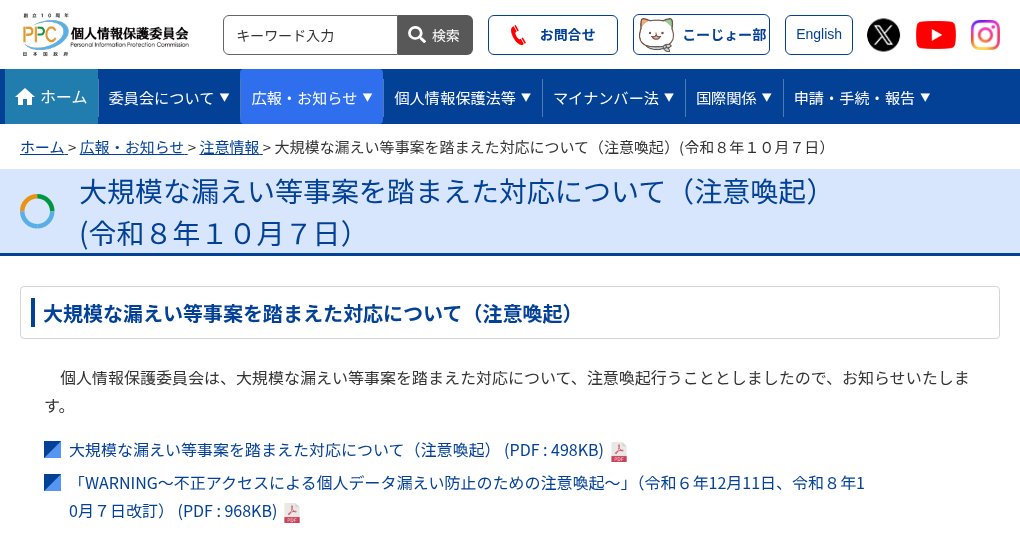
2026年10月7日、個人情報保護委員会が「大規模な漏えい等事案を踏まえた対応について(注意喚起)」を公表しました。同じ日に、漏えい事例をまとめた資料「WARNING~不正アクセスによる個人データ漏えい防止のための注意喚起~」の改訂版も出ています。外からの不正アクセスで大量の個人データが漏えいした事案を受けたものです。 公式に書かれている主な点 ・とくに呼びかけている相手は、大量の個人情報を持つ事業者や、知られると本人への影響が大きい情報、お金の被害や詐欺につながるおそれのある個人情報を持つ事業者です ・ガイドラインにある安全管理措置(個人データを守るために会社が取る対策)の「手法の例示」は、来年4月に見直しを確定する予定です。今回はその中身を先取りして示しています ・先取りで示された例:管理者権限を使う人・端末・場面を最小限にする。異動や退職のときにアクセス権を変え、定期的に棚卸しする。社外からのアクセスや管理者権限には、多要素認証(パスワードに加えて別の手段でも本人を確かめるしくみ。フィッシングに強いものを含む)を使う。ログ(操作や接続の記録)を一定期間保管して定期的に分析する。侵入されたら、そのシステムを止めたり切り離したり、アカウントを無効にしたりする ・中小規模事業者向けの例示も並んでいます(OSを最新に保つ、セキュリティ対策ソフトを自動更新で最新にする、ログを一定期間保管する など) ・使う必要がなくなった個人データは遅滞なく消すよう努める、という法律の定めを改めて注意喚起しています。消していなかったために被害が深刻になった事例にも触れています ・WARNINGは漏えいの事例を9つに分けています。1つ目は「脆弱性(セキュリティ上の弱点)の放置」で、原因として、システム業者とは導入の契約しか結んでおらず脆弱性対応を含む保守契約がなかった、保守契約はあったが脆弱性対応が含まれていなかった、などを挙げています ・ほかに、グループ会社への監督不足、クラウドサービスからの漏えい、API(システム同士をつなぐ窓口)の悪用などの事例があります ・対策はどれか一つで足りるものではなく多層的に取ること、経営層も交えて組織として対応することが必要だと書かれています 日本の会社にとって変わること ・ガイドラインでは、「講じなければならない措置」に従わないと法律違反と判断される可能性がある一方、「手法の例示」は全部そろえなくても直ちに違反になるわけではない、と整理されています。今回、来年4月の見直しの中身が先に示されたことで、何を目安に整えるかが具体的になりました ・システムを外に頼んでいる会社では、保守契約に脆弱性への対応が入っていないことが、漏えいの原因の例として委員会の資料に明記されました 経営者がまず確かめること:自社のシステムの保守契約に脆弱性への対応が入っているか。使い終わった顧客データを消す決まりがあるか。 ppc.go.jp/news/careful_i…
「AIに確かめさせたから大丈夫」は、私は確認だと考えていません。AIの答えを同じAIにもう一度聞いても、それっぽい答えがもう一度出てくるだけのことがあるからです。確かめるときは、元の資料か、別の方法と突き合わせます。 AIに下書きを作らせ、そのままAIに見直させて仕上げる使い方は、速くて便利です。ただ、「AIが見直したから正しい」と思い込むと、間違いがそのまま社外に出ていきます。 ■事実:AIを作っている会社も「AIは間違える」と書いています Anthropicの公式ドキュメントには、ハルシネーション(AIが事実と違う内容を、もっともらしく作ってしまうこと)を減らすための方法がまとめられています。 ・最先端のAIでも、事実と違う文章や、渡した資料と食い違う文章を作ることがあると書かれています。 ・減らす方法として、「分からないときは分からないと言わせる」「長い資料では、先に資料から一字一句そのままの引用を抜き出させ、それをもとに答えさせる」「答えの一つ一つに引用と出典を付けさせ、裏付けの引用が見つからない主張は取り下げさせる」が挙げられています。 ・同じ質問を何回か聞いて答えを比べ、食い違いがあればハルシネーションの可能性がある、という方法も載っています。 ここで大事なのは、確かめる方法の中心が「元の資料」に置かれていることです。答えを何回か比べる方法も、食い違いを見つける手がかりとして書かれています。 ■私の考え 私は、お金の計算をAIに任せきりにしません。AIが書いた計算とは別に、もう一度別の方法で計算して突き合わせ、一致しなければ止めます。計算式が正しく見えることと、正しいことは違うからです。 AIに確かめさせるときも同じです。同じAIに聞き直して答えがそろっても、正しいかどうかは分かりません。確かめる先は、AIの外にある元の資料か、別の方法です。 今日できること:社内でAIに作らせている資料を1つ選び、その中身を誰が、AIの外にある何と突き合わせて確かめているかを聞いてみてください。

AIに仕事を任せるとき、私がまず決めるのは「どこで人が承認するか」です。削除・上書き・一括変更・外部送信のように取り返しのつかない操作は、AIが提案し、人が承認してから実行する。この順番を先に決めておけば、AIに任せる範囲を安心して広げられると考えています。 最近は、AIが文章を書くだけでなく、ファイルを直したり、データを更新したり、メールを送ったりと、実際の「操作」まで行えるようになってきました。こうしたAIを、AIエージェント(指示を受けて、自分で手順を考えてツールを動かすAI)と呼びます。便利な反面、AIが間違えたときの影響は、文章の誤字とは比べものになりません。 ■事実:AIを作っている会社の公式資料にも「承認」のしくみがあります 開発者向けの公式資料を読むと、主要なAI各社は「AIの操作の前に人が承認する」しくみを用意しています。 ・Anthropicの公式ドキュメント:AIに許す操作を「許可する(allow)」「毎回確認する(ask)」「禁止する(deny)」の3つのルールで決められます。シェルのコマンド(パソコンへの直接の命令)は、読み取りだけの一部の命令を除いて、承認が必要とされています。 ・OpenAIの公式ドキュメント:ヒューマン・イン・ザ・ループ(途中に人の確認を入れるしくみ)として、影響の大きいツール呼び出し(AIが外部の機能を使うこと)を、人が承認か却下をするまで止めておく流れが説明されています。一方で、パソコンへの命令やファイル編集のツールでは、承認は「設定したときだけ有効」で、初期設定では入っていないとも書かれています。 ・Googleの公式ドキュメント:ツールの実行を一時停止して、人やほかのシステムに確認を求める機能があります。ただし、この機能は試験的な扱いと書かれています。 ここから分かるのは、承認のしくみは「用意されている」けれど、「どの操作に承認をかけるか」は使う側が決めることだという点です。 ■私の考え AIが間違えても、お客様は「AIが言ったなら仕方ない」とは受け取りません。「あなたの会社が言った」と受け取ります。だから私は、AIを裏で働かせても、最終承認の責任は人が持つ形にしています。 流れはシンプルです。 ①AIが提案する(何を、どこに、どれだけ変えるか) ②人が中身を見て承認する ③実行して、記録を残す 承認を挟むのは、あとから戻せないか、戻すのに手間がかかる操作です。 ・削除:消したデータやファイル ・上書き:前の内容が残らない書き換え ・一括変更:たくさんのデータを一度に変えること ・外部送信:メールの送信や、社外へのデータの受け渡し 逆に、すべての操作に承認をかけることはしません。何にでも承認を求めると、中身を読まずに承認を押すだけになりやすいからです。 AIは速く動けます。だからこそ、止める場所を人が先に決めておくことで、AIを安心して使える範囲が広がると、私は考えています。 今日できること:自社でAIに任せている(または任せようとしている)作業から、削除・上書き・一括変更・外部送信にあたるものを1つ選び、実行の前に誰が承認するかが決まっているか確かめてみてください。

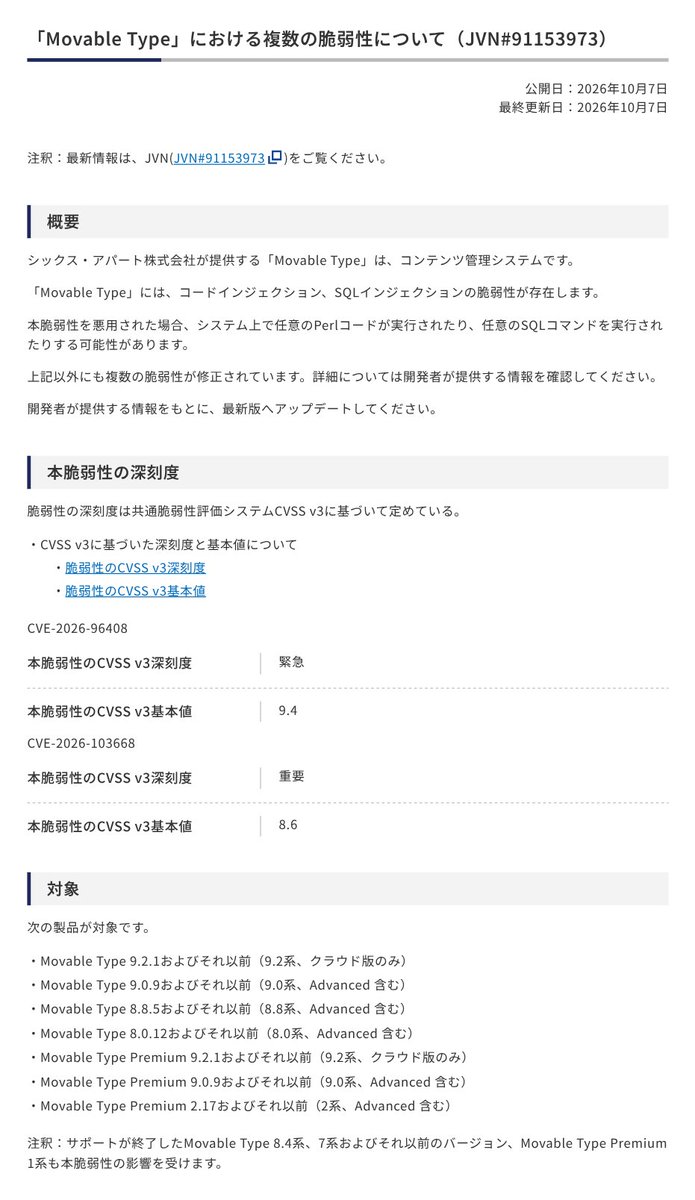
2026年10月7日、IPA(情報処理推進機構)と、IPAとJPCERT/CCが運営する脆弱性情報サイトJVNが、シックス・アパート社のWebサイト管理システム「Movable Type」に複数の脆弱性(セキュリティ上の弱点)があると公表しました。同じ日に、開発元から修正版も出ています。会社のホームページやお知らせのページをMovable Typeで動かしている会社が対象です。 公式に書かれている主な点 ・いちばん深刻なのは、アップグレード用のプログラム(mt-upgrade.cgi)の弱点です。悪用されると、外からサーバー上で任意のプログラムを動かされるおそれがあり、IPAの評価は「緊急」(CVSS v3で9.4。CVSSは深刻さを10点満点で表す共通の物差し)です ・サイト内検索(mt-search.cgi)の弱点では、外から不正なデータベース操作をされ、非公開のデータを含む情報が出てしまうおそれがあります(「重要」、8.6) ・対象は Movable Type 9.2.1以前(クラウド版)、9.0.9以前、8.8.5以前、8.0.12以前と、Movable Type Premium 9.2.1以前(クラウド版)、9.0.9以前、2.17以前です ・サポートが終わった古い版(8.4系、7系以前、Premium 1系)も影響を受けます。開発元は4系から8.4系までを具体的に挙げています ・修正版は Movable Type 9.3.0/9.0.10/8.8.6/8.0.13、Premium 9.3.0/9.0.10/2.18 です ・すぐに更新できない場合の緩和策として、mt-upgrade.cgi・mt-search.cgi・mt-ftsearch.cgi を削除するか、外から実行できないようにする方法が示されています ・クラウド版は自動アップデートが初期設定で有効です。意図的に無効にしている場合は、早めの更新を求めています 日本の会社にとって変わること ・公式の案内で自動アップデートに触れているのはクラウド版だけです。自社や制作会社のサーバーに入れている版は、誰かが手で更新するか、緩和策を入れることになります ・サポートが終わった版には修正版がないため、新しい版への移行か緩和策のどちらかになります。開発元は、古い版を使っている会社にも内容の確認を求めています 経営者がまず確かめること:自社のホームページがMovable Typeで動いているか。動いているなら、版の番号と、更新する担当(社内か制作会社か)が決まっているか。 ipa.go.jp/security/secur… sixapart.jp/movabletype/ne…
公開している導入事例のひとつに、業務用美容機器メーカーがあります。課題は、代理店・導入サロン管理、問い合わせ導線、顧客対応が分散していた、とサイトに書いてあります。 作ったのは、代理店管理・導入サロン管理・LP・問い合わせ導線の整備です。 私がここで見るのは、機能の一覧より、販売と顧客対応がどこで別管理になっているかです。

AIが試すだけで止まるのは、定着の責任者がいないからだと私は考えています。その人は、社内で育てます。 TechTargetジャパンの記事では、米国の大手保険企業グループLiberty Mutual Groupが3000人の開発者にGitHub Copilotを展開したものの、利用範囲は基本的な機能にとどまった例が紹介されています。理由として挙げられているのは、組織で効果的に扱うための知見の不足です。 ライセンスは配れても、使いこなす知見は配れません。社内でためて広げる人が要ります。 経営者が最初に決めることは3つです。 ・会社として使うAIと、使ってよい業務を決める(社員がそれぞれ勝手に使う状態にはしない) ・定着の責任者を社内から1人指名する ・その人が社内に広げる時間を、業務として割り当てる 全社への配布は、その後です。

Googleが「Gemini 4 Argon」を発表しました(日本語版の公式ブログは10月1日付)。今はFairwind Programを通じて、サイバーセキュリティの担当者に順次展開している段階です。一般の企業が使える日付は書かれていません。 OpenAIのGPT-6.1 Sol、GPT-6 Astra、AnthropicのClaude Opus 5.5、Claude Fable 5.1と、公式ページの記載だけで並べてみました(表は画像に)。 見えたのは、性能の順位より、使える人と管理の仕組みの違いです。ChatGPT EnterpriseでAstraを使うには、管理者がワークスペースで有効にします(最初はオフ)。OpenAIもAnthropicも法人向けのデータは既定で学習に使わないとしていて、Enterpriseでは監査ログを取れます。Argonには、企業向け管理の記載がまだありません。 私は、社員がそれぞれ勝手にAIを選んで使う状態には反対です。会社として使うAIと使い方を決め、管理者が有効にするものを選び、ログが残る形で使う。新しいモデルが出ても、私はまずそこを見ます。

基幹システム刷新で、いきなり開発に入るとほぼ必ず失敗する、と私は見ています。 IIWAYO.TECHの基幹刷新の説明にも書いていますが、調査フェーズで「いまは刷新しない」「先に部分改修で対応する」という判断になることも珍しくありません。 私が先に見るのは、全機能の仕様より、現行業務の主要導線と例外処理がどこまで見えているかです。

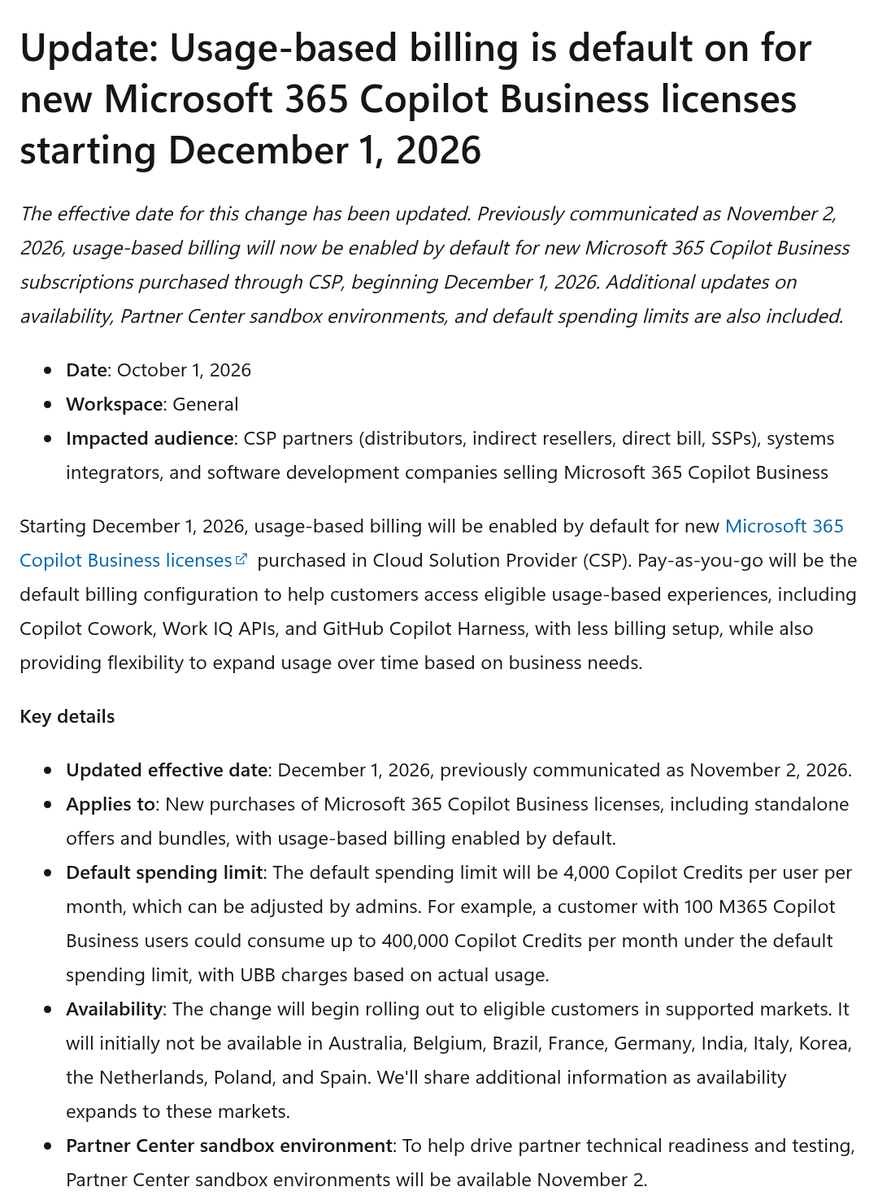
Microsoft 365 Copilot Businessを販売パートナー経由(CSP)で新しく買うと、2026年12月1日から従量課金が最初からオンになります。初期の上限は1ユーザーあたり月4,000 Copilot Creditsで、管理者が変えられます。 Microsoftが販売パートナー向けに出しているPartner Centerの公式発表(2026年10月1日付)によると、12月1日から、CSP(Microsoftのライセンスを販売パートナー経由で買う仕組み)で購入する新しいMicrosoft 365 Copilot Businessのライセンスは、従量課金(使った分に応じて請求される課金)が初期設定で有効になります。開始日は、以前の案内の11月2日から12月1日に変わりました。 公式に書かれている主な点です。 ・対象:Microsoft 365 Copilot Businessの新規購入。単体の商品とセット商品(バンドル)の両方 ・初期の上限:1ユーザーあたり月4,000 Copilot Credits(Copilotの従量課金で使った量を数える単位)。管理者が調整できます ・公式の例:100ユーザーなら、初期の上限のままで月最大40万Copilot Creditsまで使え、請求は実際に使った分に基づきます ・従量課金で使える機能の例:Copilot Cowork、Work IQ APIs、GitHub Copilot Harness ・新しいライセンスには、従量課金に必要なAzureサブスクリプションの設定が含まれます ・提供:対象の市場から順に始まります。当初は、オーストラリア、ベルギー、ブラジル、フランス、ドイツ、インド、イタリア、韓国、オランダ、ポーランド、スペインでは提供されません ・パートナー向けの検証環境(Partner Centerのサンドボックス)は11月2日から使えます 日本の会社にとって変わること ・12月1日以降にCSP(販売パートナー経由)でCopilot Businessを新しく買うと、従量課金がオンの状態で始まります ・上限の初期値は1ユーザーあたり月4,000 Copilot Creditsで、管理者が調整できます ・当初は提供しない国の一覧に、日本は入っていません ・公式ページには、従量課金をオフにする方法、すでに使っているライセンスの扱い、1クレジットあたりの価格は書かれていません 経営者がまず確かめること:12月1日以降にCSP経由でCopilot Businessを新しく買う予定があるか。あるなら、上限を誰がいくつに設定するか。 learn.microsoft.com/en-us/partner-…
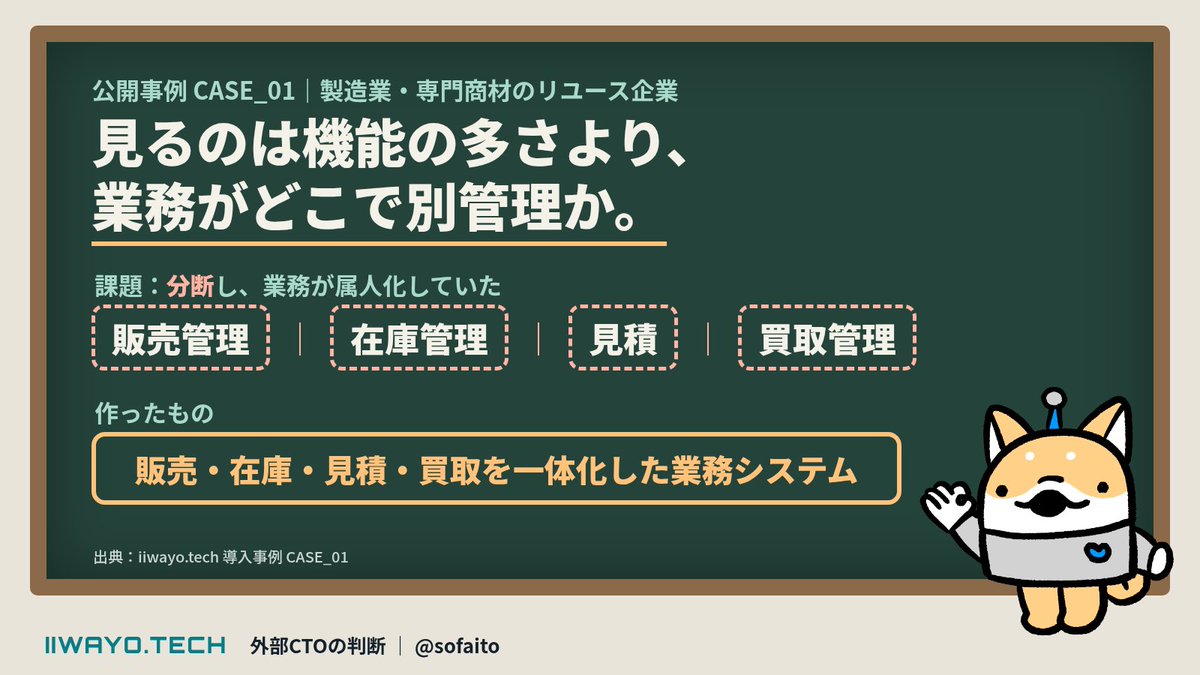
公開している導入事例のひとつに、製造業・専門商材のリユース企業があります。課題は、販売管理・在庫管理・見積・買取管理が分断し、業務が属人化していた、とサイトに書いてあります。 作ったのは、販売・在庫・見積・買取を一体化した業務システムです。 私がここで見るのは、機能の多さより、業務がどこで別管理になっているかです。
OpenAIが9月30日付で、米国の中小企業支援ネットワーク「America's SBDC」との提携を発表しました。私が目を留めたのは、中心がツールではなく、地域で相談に乗る人を育てることにある点です。 発表にある事実は次のとおりです。 ・最初の段階で、SBDCの相談員 約150人を研修する計画 ・対面の研修で、少なくとも1,000社に届けるのが目標 ・ワークショップは3時間の実習形式で、終了後も相談員がフォローする ・同時に出たレポートでは、9月の1週間に、従業員500人未満の企業の約400万人がOpenAIの製品を使った 自社に置き換えるなら、私が最初に確かめたいのは、AIの相談を社内で受ける人が決まっているかどうかです。

しゅんぺー / 30�... @shunpechildren1
11K Followers 5K Following ヒトドリ合同会社 代表|33歳|総資産1億円を目指すリアルを発信・現在2600万円|SNS運用・広告運用・Webマーケティング事業・宿泊業|廃旅館を再生中|家族との時間も大切にしたい|元教師|淡路島生まれ|バスケ|Mr.Children

ストット玲奈 | ... @nicocreate
33 Followers 174 Following アーティスト×起業家|Life is about Creating Yourself。答えを渡すより、判断できる状態をつくる。シリコンバレーの大学でビジネス専攻→AI企業でアプリ開発PM→自社アプリ「モクログ」開発/楽曲制作。Nico合同会社 代表|要件整理・システム開発・採用動画/サイト・AI効率化|鎌倉・全国
児玉 明|シス�... @echoes_kodama
6K Followers 4K Following その開発、本当にいりますか。システムを外注したい会社側に立って、何を作るか・どこに頼むかまで伴走します。開発会社は広告費順ではなく、実績で選べるように( https://t.co/q3Tp8dtBy8 )。ご相談は無料|SIer10年→セブン銀行→㈱エコーズ代表
Tesla_News @Tesla_News72
116 Followers 2K Following


チョコの散歩係... @hajimeseike
2K Followers 7K Following Gadget Lab 編集長 38歳、東京在住。中堅企業の情シス責任者。 元家電量販店店員→ITマネージャー。 サッカー部の補欠経験から「地味だが堅牢な補完機」を愛する。 柴犬チョコと暮らす、名もなき家事と戦う父親。 https://t.co/43lS5zh61T


Vivian @Vivianmu981
13 Followers 702 Following I'm Vivian, Elon Musk's daughter Thanks y'all for the love and please be careful of those imposter pretending to be me, my brother and dad ok 🚀(MAGA)🇺🇸

わい君 @YKUN11231128
89 Followers 197 Following 好きにまみれるアカ!THE南無ズ、おしゅし、おすしピープル、カイロソフト、ピクセルアート、ドット絵、NERDOG、えもじの子、パッチョ、どむぞうくん、スンスン、じょせまる、シール、文房具、鉱石、可愛いのが大好き!シール交換したい!ガチャガチャも大好き!可愛いにまみれたい!仲良くして下さい!無言フォロー失礼します!

ポメズの飼い主 @Pome_uni_ikura
165 Followers 158 Following やばい先生のおしゅしとポメの推し活🍣とぬい活のアカウント🧸うちの子たちはポメぬい2匹(オスのうにとメスのいくら)、ポケモンのみがわり(ずんだ)&パモ(かぼちゃ)&ドオー(あんころ)&デデンネ2匹(デデとデデン)です! #ポメぬい #おしゅしだよ #ぬい活
楓太 @kaede0109
202 Followers 292 Following 鬼束ちひろが好きなアラフォー男子の垢です。 DIR EN GREY、PIERROTも好きです。 Cocco、古内東子なんかも好きです。 一人でライブに行って、一人で呟いてます。 よろしくね!


ゆうま @gamba_968
1 Followers 134 Following


ひなた @hinata865070
6 Followers 271 Following

Ami @Ami75579059309
71 Followers 663 Following 155cm|HCUP|20代 ♥:美容 気になったらフォローします 連絡こっち⇒ https://t.co/wIQYHpQgmf
∞香∞ @304hakushi
42 Followers 38 Following 主にDIR・sukekiyoのチケット取引用の垢です。基本的に郵送でのお取引、場合によっては都内手渡しなど可能です。本垢は二次元鍵のため作りました。
ゆめみ🐰 @yumemi68091904
27 Followers 708 Following 裏垢はじめたʚ❤︎ɞ҉ฺアブノーマルが大好きで頻繁に慰めてます すっごくえ ちとかトークヤリタイ人❇︎◌ 最強アプリインストールしてね ➡ https://t.co/8DxcFbQA2q

れい @Ray_trk
65 Followers 369 Following

め い @me_meeee_me
86 Followers 141 Following


🌰音楽大好き�... @po_go_0000
221 Followers 574 Following
リョウ @inferioryo
248 Followers 600 Following 京/DIR EN GREY/sukekiyo/Petit Brabancon をこよなく愛しております🦊⛩🐶基本的にいいねRP野郎です。LIVEイベント周辺はうるさくなります。無言フォロー失礼します🙏
🪼 @dspk0216
4 Followers 56 Following DIR/sukekiyo/プチブラ◉普段鍵アカのため、お取引きした方々お取引き終了後ブロ解させていただいてますm(._.)mまたご縁がありましたらその際はよろしくお願いします✴︎༄

MeMe🪗土屋 恵acc... @Meme4444t
2K Followers 519 Following Accordion&Piano player&Composer♪土屋恵 PIF International Accordion Competition World category🥈✨ MeiM/巡〜MeguRee〜/KLEAS All is Love❤️Life is Art.人生何事もenjoy❤️全てに感謝❤️

やすっち(頭皮... @kusegenet
4K Followers 4K Following 「頭皮マッサージやすっち東京駅前サロン」頭皮を研究して30年。頭を施術し、老廃物を流すことで【頭痛】【薄毛】【くせ毛】【眼精疲労】を改善。下記ホームページからご予約くたさい😊1時間8000円〜11時間88000円までお受けします♪
京 - DIR EN GREY(�... @Kyo_Oboro
13K Followers 10K Following DIR EN GREY 京(最新シングル『19990120』発売記念期間限定定公式アカウント)


ペニュ太郎 @dir_kazu
623 Followers 1K Following dir en grey 京虜 カラオケ大好き よく歌います。動画出してます。 オーディオも大好きです。sp1000 Hugo2 ud505 dt1990 k712

h @hazu07
392 Followers 5K Following

個人情報保護委... @PPC_JPN
11K Followers 50 Following 個人情報保護委員会の公式アカウントです。施策や注意喚起情報などを幅広くお伝えしていきます。 ・ソーシャルメディア運用ポリシー https://t.co/uhy6acc1Dt ・個人情報保護委員会チャンネル https://t.co/C8GWyNGJgB
JVN 脆弱性レポ�... @jvnjp
26K Followers 7 Following IPA と JPCERT/CC の JVN 公式アカウントです。IPA と JPCERT/CC が共同運営する JVN(Japan Vulnerability Notes) で公表された脆弱性レポートを発信しています。
JPCERTコーディネ... @jpcert
37K Followers 6 Following JPCERTコーディネーションセンター(JPCERT/CC)の公式アカウントです。情報セキュリティに関する注意喚起、公開資料やセミナー情報などを発信しています。ご意見、ご要望などへの返信をご希望の際は[email protected]にご送付ください。
National Cybersecurit... @JapanCyberGov
151 Followers 14 Following Official updates from Japan’s National Cybersecurity Office.
国家サイバー統... @cyber_forecast
113K Followers 61 Following 国家サイバー統括室(NCO)の公式アカウント(注意・警戒情報)です。サイバーセキュリティ関連の注意・警戒情報を発信しています。
NCO国家サイバー... @cas_cyberpr
57K Followers 28 Following 国家サイバー統括室(NCO)の公式アカウントです。サイバーセキュリティに関する国の取組や普及啓発等の情報を発信しています。
中小企業庁 @meti_chusho
157K Followers 31 Following 中小企業庁の公式アカウントです。全国358万者の中小企業・小規模事業者をはじめ、中小企業支援機関、金融機関、自治体などの皆様、中小企業施策に関心のある皆様へ向けて、中小企業庁ホームページの掲載情報を中心に、関連情報、お役立ち情報などを幅広く、わかりやすくお届けします。
経済産業省DXオ�... @openmeti
94K Followers 129 Following 経済産業省におけるデジタル・トランスフォーメーション推進twitterです。※組織の公式見解ではありません。 twitterの運用ポリシーに関しては、以下のサイトで掲載しております。https://t.co/eaDu9jJHG9
経済産業省 @meti_NIPPON
395K Followers 93 Following 経済産業省の公式アカウントです。災害関連投稿は「#meti_saigai」 、 大臣動静は 「#meti_daijin 」で抽出ください。英語版Xはこちら @METI_JPN。 公式インスタはこちら《https://t.co/XBW3ZNrTnn》
IPA デジタルア�... @ipa_dadc
2K Followers 37 Following デジタルアーキテクチャ・デザインセンター(DADC)公式アカウントです。 DADCは経済産業省の政策実施機関である独立行政法人 情報処理推進機構(IPA)傘下の組織として創設されました。 活動に関するイベント・セミナーや、公募情報等を発信します。 ※本アカウントは発信専用アカウントです。
IPA (ICATalerts) @ICATalerts
37K Followers 4 Following IPAセキュリティセンターの公式アカウントです。影響度の大きなセキュリティ上の問題と対策の周知を目的とした「重要なセキュリティ情報」を発信しています。本アカウントの運用方針は以下もご参照ください。 https://t.co/p1ShlX2ivw
IPA(情報セキュ... @IPA_anshin
27K Followers 4 Following IPA情報セキュリティ安心相談窓口の公式アカウントです。 窓口に寄せられる相談をもとに、コンピュータウイルスや不正アクセス等の手口や対策に関する情報を、皆様にお届けします。 ※情報発信専用のアカウントです ご相談は→ https://t.co/vPfvgMHZpr
SAPジャパン @SAPJapan
5K Followers 499 Following SAPジャパンのXアカウントは現在移行中です。今後の情報発信は @SAP をフォローしてください!どうぞよろしくお願いいたします。
Salesforce News & Ins... @SalesforceNews
24K Followers 894 Following News and insights from Salesforce. Please send media requests to [email protected]
Salesforce Japan @SalesforceJapan
48K Followers 114 Following 世界No.1のAI CRM セールスフォース・ジャパンの公式アカウントです。あらゆる規模・業界の企業が顧客を深く理解し、つながるためのテクノロジーや成功事例などを配信しています。 ˗ˏˋ AIforce World Tour Tokyo 無料登録受付中ˎˊ˗ https://t.co/8d1sChC1L7
Microsoft 365 Status @MSFT365Status
313K Followers 4 Following The official @Microsoft account for updates on certain @Microsoft365 service incidents. Get push notifications on our admin app: https://t.co/pGaOsdAblF.
Google Cloud Japan @googlecloud_jp
75K Followers 89 Following Google の企業向けクラウド ソリューションです。Google 各種サービスを支えるインフラ、ツール、プラットフォームを提供する Google Cloud Platform や、業務効率化を支援する Google Workspace、Google Maps Platform 等を提供しています。
Google Cloud @googlecloud
574K Followers 746 Following Welcome to the new way to cloud. Qs? ➡️ https://t.co/BFKBu3t6xk For do-ers & makers ➡️ @GoogleCloudTech Watch the #GeminiAtWork replay ⬇️
GitHub Japan @GitHubJapan
37K Followers 42 Following AI技術が支援する、ソフトウェア開発者のためのプラットフォームです。 ソフトウエア開発に関してお悩みですか?https://t.co/v2VWsluUbd までお気軽にご連絡ください!
GitHub @github
2.7M Followers 334 Following The AI-powered developer platform to build, scale, and deliver secure software.
Amazon Web Services @awscloud
2.2M Followers 433 Following AWS is the world's most comprehensive cloud, enabling organizations to accelerate innovation, reduce costs, and scale more efficiently.
AI at Meta @AIatMeta
871K Followers 367 Following We're building the future of personal superintelligence to help people create, connect, and achieve more in life.
日本マイクロソ... @mskkpr
148K Followers 3 Following 日本マイクロソフト株式会社の公式アカウントです。 日々の広報発表や、会社の活動、および皆様のビジネスに役立つ情報をお届けします。
Microsoft Azure @Azure
1.1M Followers 21 Following Limitless innovation. ☁️ Follow along for the latest news and resources from the official #MicrosoftAzure team. For help, contact @AzureSupport.
Microsoft @Microsoft
13.1M Followers 1K Following We're on a mission to empower every person and every organization on the planet to achieve more. Support: @MicrosoftHelps

SpaceX Super Intellig... @SpaceXSI
2.1M Followers 6 Following
Google Japan @googlejapan
490K Followers 11 Following Google Japan の公式アカウント。 Google Pixel 11 シリーズ新登場 Pixel で、もっと。
Google Research @GoogleResearch
120K Followers 17 Following Impossible? Let’s see. From algorithms to neuroscience to AI, Google Research strives to progress science, advance society & improve billions of people’s lives.
Google Gemini @GeminiApp
596K Followers 53 Following The Gemini app turns research into reality, bringing frontier AI experiences like Omni, Nano Banana, and more to over a billion people.
Google DeepMind @GoogleDeepMind
1.6M Followers 266 Following The engine room of @Google. Building AI safely and responsibly to solve the world’s most complex problems. Join us: https://t.co/jUHQA27iBL

OpenAI Developers @OpenAIDevs
459K Followers 1 Following Official updates for developers building with Codex & the OpenAI Platform • Service status: https://t.co/kZwnwdYYEq

Claude @claudeai
1.9M Followers 2 Following Claude is an AI assistant built by @anthropicai to be safe, accurate, and secure. Talk to Claude on https://t.co/ZhTwG8d1e5 or download the app.
IPA(情報処理推... @IPAjp
86K Followers 41 Following IPAの最新情報をお届けする公式アカウント(@IPAjp)です。 ※情報発信専用です。 https://t.co/w3IuoGEq8N お問い合わせはこちら→ https://t.co/GIBPQrFrT4
デジタル庁 @digital_jpn
117K Followers 1 Following デジタル庁公式アカウントです。政策やサービスの新着情報を発信します。デジタル庁ウェブサイト: https://t.co/w7z4JlAihT |英語版X:@digital_jpn_en|ソーシャルメディア運用ポリシー: https://t.co/ukune2Dn5V
AWS公式☁️アマ... @awscloud_jp
129K Followers 67 Following クラウドサービス AWS ( Amazon Web Services / アマゾン ウェブ サービス )の日本【公式アカウント】。ハウトゥー記事やTips情報、サービスの最新情報、イベント情報などをつぶやきます
Google Workspace @GoogleWorkspace
1.0M Followers 5K Following Get better work done faster using Google Workspace with Gemini. For product support, reach out to @AskWorkspace.
Microsoft Copilot @MSFTCopilot
344K Followers 39 Following Made by the people who sit in meetings too
OpenAI @OpenAI
5.5M Followers 4 Following OpenAI’s mission is to ensure that artificial general intelligence benefits all of humanity. We’re hiring: https://t.co/dJGr6LgzPA
Anthropic @AnthropicAI
1.8M Followers 2 Following We're an AI safety and research company that builds reliable, interpretable, and steerable AI systems. Talk to our AI assistant @claudeai on https://t.co/FhDI3KQh0n.

酒井将/ベリー... @sakaisusumu_vb
12K Followers 5K Following 弁護士/ベリーベスト法律事務所(弁護士数440名超、全国75拠点)代表/弁護士JP代表取締役/弁護士ドットコム共同創業者/55期/2000年司法試験合格(論文49位、口述43位)/登録番号29986/東京弁護士会/慶応高校・慶大法卒/49歳/発言は個人の見解に基づくものであり、所属組織を代表するものではありません。
わい君 @YKUN11231128
89 Followers 197 Following 好きにまみれるアカ!THE南無ズ、おしゅし、おすしピープル、カイロソフト、ピクセルアート、ドット絵、NERDOG、えもじの子、パッチョ、どむぞうくん、スンスン、じょせまる、シール、文房具、鉱石、可愛いのが大好き!シール交換したい!ガチャガチャも大好き!可愛いにまみれたい!仲良くして下さい!無言フォロー失礼します!
🎀ロウズ🎀 装... @kerokerose
4K Followers 430 Following 彫刻をつくります。かわいいもの大好き♡ 𝓝𝓢𝓕𝓦(ᵔᴥᵔ) 作品👉https://t.co/an3gtGiDF3
星優太 @yuta_hoshi
4K Followers 688 Following WOZNIAK @wozniaktokyo / @dalljubstepclub @soundonthetable @tatsu_hoshi_men /RAY GROOVE SET/iVyドラムサポート/ドラム/マニピュレーター/機材/ハンターハンター/ラーメン二郎 [email protected]
Trends for United States
You might like


